Domain mini-url.de kaufen?
Wir ziehen mit dem Projekt
mini-url.de um.
Sind Sie am Kauf der Domain
mini-url.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mini-url.de kaufen?
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **
Ähnliche Suchbegriffe für Platforms
Top-Angebote
Produkte zum Begriff Platforms:
-
Internet- und ComputersuchtInternet- und Computersucht , Ein Praxishandbuch für Therapeuten, Pädagogen und Eltern , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 3., erweiterte und überarbeitete Auflage, Erscheinungsjahr: 202306, Produktform: Kartoniert, Redaktion: Möller, Christoph~Fischer, Frank M., Auflage: 23003, Auflage/Ausgabe: 3., erweiterte und überarbeitete Auflage, Seitenzahl/Blattzahl: 353, Themenüberschrift: PSYCHOLOGY / Psychopathology / Addiction, Keyword: Computerspielsucht; Computersucht; Cybermobbing; Medienkonsum; Medienmündigkeit; Mediensucht; Spielsucht; Sucht; Suchterkrankungen; Suchtprävention, Fachschema: Prävention - Suchtprävention~Vorbeugung~Spielsucht~Sucht / Spielsucht~Sucht~Süchtig~Suchttherapie, Fachkategorie: Psychologie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Suchterkrankungen und Therapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 232, Breite: 155, Höhe: 18, Gewicht: 592, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2015020, Vorgänger EAN: 9783170239852 9783170218741, Ähnliches Produkt: 9783170261617, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist eine URL-Weiterleitung und wie funktioniert sie?
Eine URL-Weiterleitung ist eine Methode, um Besucher von einer URL zu einer anderen URL umzuleiten. Dies kann aus verschiedenen Gründen erfolgen, z.B. um eine neue Website zu promoten oder um eine fehlerhafte URL zu korrigieren. Die Weiterleitung wird durch den Server konfiguriert, der den Besucher automatisch zur neuen URL weiterleitet. **
-
Wie kann man in TypeScript eine URL-Weiterleitung implementieren?
In TypeScript kann man eine URL-Weiterleitung implementieren, indem man die `window.location.href` Eigenschaft auf die gewünschte URL setzt. Zum Beispiel: ```typescript window.location.href = "https://www.example.com"; ``` Diese Zeile leitet den Benutzer zur angegebenen URL weiter. **
-
Wie funktioniert eine URL-Verkürzung und welche Vorteile bietet sie?
Eine URL-Verkürzung funktioniert, indem sie eine lange URL in eine kürzere Version umwandelt, die einfacher zu teilen und zu merken ist. Dies geschieht durch einen Dienst, der die ursprüngliche URL in eine kürzere umleitet. Die Vorteile sind eine verbesserte Ästhetik, bessere Lesbarkeit, weniger Platzbedarf und eine einfachere Verbreitung in sozialen Medien. **
-
Wie funktioniert die URL-Verkürzung und welche Vorteile bietet sie?
Die URL-Verkürzung funktioniert, indem lange URLs in kürzere Links umgewandelt werden, die einfacher zu teilen und zu merken sind. Dies geschieht durch Dienste wie Bitly oder TinyURL, die die ursprüngliche URL in eine kürzere Version umwandeln. Die Vorteile der URL-Verkürzung sind eine verbesserte Ästhetik, bessere Lesbarkeit, einfachere Weitergabe in sozialen Medien und eine bessere Verfolgung von Klicks und Analysen. **


Wie kann eine URL-Verbindung sicher hergestellt werden? Was sind die wichtigsten Bestandteile einer URL-Verbindung?
Eine URL-Verbindung kann sicher hergestellt werden, indem eine verschlüsselte Verbindung wie HTTPS verwendet wird. Die wichtigsten Bestandteile einer URL-Verbindung sind das Protokoll (z.B. HTTP oder HTTPS), der Hostname (z.B. www.example.com) und der Pfad zur Ressource (z.B. /page.html). **
Wie kann man eine sichere und schnelle URL-Verbindung herstellen? Welche Vorteile bietet eine verschlüsselte URL-Verbindung?
Eine sichere und schnelle URL-Verbindung kann durch die Verwendung von HTTPS erreicht werden, das eine Verschlüsselung der Daten zwischen dem Server und dem Browser ermöglicht. Dies bietet den Vorteil, dass sensible Informationen wie Passwörter oder Kreditkartennummern vor Hackern geschützt sind. Zudem wird die Integrität der Daten gewährleistet, da sie nicht manipuliert werden können. **
Top-Angebote
Produkte zum Begriff Platforms:
-
Skylum Luminar ALL PlatformsSkylum Luminar ALL Platforms – Kreative Freiheit für Ihre Fotos Skylum Luminar ALL Platforms ist keine gewöhnliche Bildbearbeitungssoftware, sondern eine umfassende Kreativlösung. Dank fortschrittlicher KI-Technologie erhalten Fotografen und Designer Werkzeuge an die Hand, mit denen sich Ideen intuitiv und in höchster Qualität verwirklichen lassen. Die flexible Oberfläche und präzisen Funktionen ermöglichen ein professionelles Arbeiten auf jedem Gerät. ✔ KI-gestützte Bearbeitung – smarte Tools für perfekte Ergebnisse. ✔ Über 100 kreative Funktionen – volle Kontrolle über Details und Effekte. ✔ Lokale Verarbeitung – höchste Sicherheit, da keine Cloud-Nutzung erforderlich ist. ✔ Preisgekröntes Design – schnelle Orientierung durch klare Menüs und einfache Bedienung. Zentrale Highlights der Software Starke KI-Unterstützung Automatische Himmelsanpassungen, optimierte Porträts oder Landschaften – modernste KI übernimmt die Details. Einfache Handhabung Die klare Struktur macht Luminar auch für Einsteiger zugänglich – ohne lange Einarbeitung. Vielseitige Werkzeuge Von Ebenen über Masken bis hin zu lokalen Anpassungen – präzise Kontrolle über jedes Detail. Systemübergreifend nutzbar Läuft auf Windows, macOS oder direkt als Plugin in Photoshop und Lightroom. Schnelle Ergebnisse mit Presets Mit nur einem Klick den passenden Look wählen und sofort professionelle Bildwelten schaffen. Stetige Weiterentwicklung Regelmäßige Updates bringen neue kreative Werkzeuge und sorgen für dauerhaft frische Funktionen. Unterschied zw ischen Luminar un d Aperty Merkmal Luminar Aperty Fokus Allround-Fotoeditor (Landschaft, Architektur, Porträt) Spezialisiert auf Porträtfotografie Workflow Kreative Werkzeuge, Presets, KI-gestützte Bearbeitung An Porträtfotografen angepasst mit Makeup- und Retusche-Tools Batch-Bearbeitung Nur eingeschränkt möglich Leistungsstarke automatische Batch-Retusche für ganze Fotoserien Besondere Features AI Sky Replacement, Rauschreduzierung, kreative Filter Makeup, Gesichtskonturen, Körperformung, Portrait-Presets Technologien KI-Algorithmen für allgemeine Bildbearbeitung Neue Neural Networks (60 %), 3D Face Mesh, präzise Tiefenkarte, erweiterte Menschenerkennung Einfaches Design trifft auf hohe Funktionalität Mit Skylum Luminar ALL Platforms behalten Sie jederzeit die Kontrolle über Ihre Projekte. Die Benutzeroberfläche ist übersichtlich und modern gestaltet, sodass auch komplexe Bearbeitungsschritte leicht von der Hand gehen. KI-gestützte Werkzeuge nehmen Ihnen dabei viele Arbeitsschritte ab. Beeindruckende Resultate ohne Umwege Mit Luminar Cross-Device verwandeln Sie einfache Aufnahmen in wahre Hingucker. Die Software kombiniert kreative Freiheit mit technischer Präzision und hilft Ihnen, Ihre Ideen in wenigen Minuten umzusetzen. Farben, die ins Auge fallen Dank intelligenter Algorithmen wie Accent AI harmonisieren Sie Kontrast, Licht, Sättigung und Details mit nur einem Klick. So entstehen leuchtende, natürliche Farben, die Sie jederzeit manuell anpassen können, um Ihrem eigenen Stil treu zu bleiben. Porträts, die überzeugen Mit den speziell entwickelten KI-Werkzeugen für die Porträtfotografie optimieren Sie Gesichter und Details in Sekunden. Statt mühsamer manueller Anpassungen analysiert die Software Augen, Haut und weitere Merkmale automatisch und lässt Ihre Aufnahmen lebendiger wirken. Lizenzunterschiede im Überblick Perpetual Desktop License Mit dem Kauf der Perpetual Desktop License erhalten Sie eine Lizenz, die Ihnen das dauerhafte Eigentum an Luminar Neo garantiert. Mit diesem Plan können Sie: Zugriff auf Updates, Fehlerbehebungen, Verbesserungen und einige neue Funktionen erhalten. Größere Upgrades können jedoch zusätzliche Zahlungen erfordern. Alle Werkzeuge nutzen, einschließlich der KI-Fotobearbeitungstools sowie der Pro-Werkzeuge. Die Generative Tools (GenErase, GenExpand und GenSwap) für ein Jahr ab Kaufdatum verwenden. Luminar Neo auf zwei Computern aktivieren . Skylum Luminar ALL Platforms Enthält alles aus der Perpetual Desktop License , zusätzlich: Dauerhaften Zugriff auf Luminar Mobile auf bis zu drei mobilen Geräten . Perpetual Max L icen se Unser umfassendster Perpetual-Plan. Enthält alles aus der Skylum Luminar ALL Platforms , zusätzlich: Zugriff auf die Creative Library mit exklusiven kreativen Inhalten wie Presets, LUTs, Overlays und Video-Tutorials. Luminar – Lizenzvergleich Funktion Perpetual Desktop Cross-Device Perpetual Perpetual Max Umfang Desktop Desktop, Mobile app for iOS, Android, ChromeOS Desktop, Mobile app for iOS, Android, ChromeOS und Creative Library Luminar Neo auf Desktop (Windows/MacOS) ✅ ✅ ✅ Mobile App (iOS/Android/ChromeOS) ❌ ✅ ✅ Zugang zur Creative Library ❌ ❌ ✅ 100 Creative Add-ons ✅ ✅ ✅ Luminar Videokurs ✅ ✅ ✅ Schnellstartanleitung ✅ ✅ ✅ Ein Jahr unbegrenzte Updates ✅ ✅ ✅ Systemanforderungen für Luminar Plattform Anforderung Details macOS Mac-Modell MacBook, MacBook Air, MacBook Pro, iMac, iMac Pro, M...109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
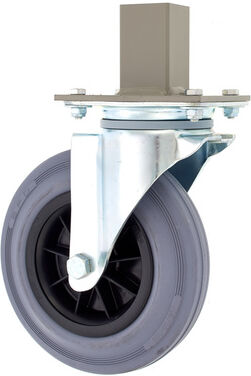
Stageworx Wheel for PlatformsStageworx Rolle für Podeste; Lenkrolle zum direkten Einstecken in Eckwinkel mit 45 x 45 mm Aufnahme; Rad Ø 200 mm; Radbreite 50 mm; Tragkraft je Rolle 200 kg; Radkörper aus Polypropylen; Gehäuse aus Stahlblech; Aufnahmeadapter aus Stahl (RAL 9005); Schwenklager mit zweifachem Kugelkranz; Radachse verschraubt; Gewicht: 3,7 kg;66,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Internet- und ComputersuchtInternet- und Computersucht , Ein Praxishandbuch für Therapeuten, Pädagogen und Eltern , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 3., erweiterte und überarbeitete Auflage, Erscheinungsjahr: 202306, Produktform: Kartoniert, Redaktion: Möller, Christoph~Fischer, Frank M., Auflage: 23003, Auflage/Ausgabe: 3., erweiterte und überarbeitete Auflage, Seitenzahl/Blattzahl: 353, Themenüberschrift: PSYCHOLOGY / Psychopathology / Addiction, Keyword: Computerspielsucht; Computersucht; Cybermobbing; Medienkonsum; Medienmündigkeit; Mediensucht; Spielsucht; Sucht; Suchterkrankungen; Suchtprävention, Fachschema: Prävention - Suchtprävention~Vorbeugung~Spielsucht~Sucht / Spielsucht~Sucht~Süchtig~Suchttherapie, Fachkategorie: Psychologie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Suchterkrankungen und Therapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 232, Breite: 155, Höhe: 18, Gewicht: 592, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2015020, Vorgänger EAN: 9783170239852 9783170218741, Ähnliches Produkt: 9783170261617, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
-
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **
-
Was ist eine URL-Weiterleitung und wie funktioniert sie?
Eine URL-Weiterleitung ist eine Methode, um Besucher von einer URL zu einer anderen URL umzuleiten. Dies kann aus verschiedenen Gründen erfolgen, z.B. um eine neue Website zu promoten oder um eine fehlerhafte URL zu korrigieren. Die Weiterleitung wird durch den Server konfiguriert, der den Besucher automatisch zur neuen URL weiterleitet. **
-
Wie kann man in TypeScript eine URL-Weiterleitung implementieren?
In TypeScript kann man eine URL-Weiterleitung implementieren, indem man die `window.location.href` Eigenschaft auf die gewünschte URL setzt. Zum Beispiel: ```typescript window.location.href = "https://www.example.com"; ``` Diese Zeile leitet den Benutzer zur angegebenen URL weiter. **
Ähnliche Suchbegriffe für Platforms
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Skylum Luminar ALL PlatformsIT-NERD24 · SKYLUM · LUMINAR ALL PLATFORMS Ihre Fotoprojekte. Auf jedem Gerät. In Ihrem Stil. Skylum Luminar ALL Platforms verbindet KI-Fotobearbeitung auf Windows und macOS mit mobilen Apps und einer angekündigten Web-Version. Beginnen Sie unterwegs und führen Sie Ihre Bildideen am Rechner weiter. Desktop & Mobile Cross-Device Editing KI-Werkzeuge Fotobearbeitung ohne festen Arbeitsplatz Ob Sie auf Reisen fotografieren, Produktbilder für einen Shop vorbereiten oder persönliche Erinnerungen bearbeiten: Oft entsteht die erste Bildidee dort, wo gerade kein Computer verfügbar ist. Skylum Luminar ALL Platforms verbindet unterschiedliche Bearbeitungsorte in einem Lizenzpaket. Desktop und Mobile gehören zum Angebot, während Luminar Web für Herbst 2026 angekündigt ist. Entscheidend ist dabei nicht allein die Anzahl der unterstützten Plattformen, sondern ein sinnvoller Ablauf. Auf dem Mob...109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert eine URL-Verkürzung und welche Vorteile bietet sie?
Eine URL-Verkürzung funktioniert, indem sie eine lange URL in eine kürzere Version umwandelt, die einfacher zu teilen und zu merken ist. Dies geschieht durch einen Dienst, der die ursprüngliche URL in eine kürzere umleitet. Die Vorteile sind eine verbesserte Ästhetik, bessere Lesbarkeit, weniger Platzbedarf und eine einfachere Verbreitung in sozialen Medien. **
-
Wie funktioniert die URL-Verkürzung und welche Vorteile bietet sie?
Die URL-Verkürzung funktioniert, indem lange URLs in kürzere Links umgewandelt werden, die einfacher zu teilen und zu merken sind. Dies geschieht durch Dienste wie Bitly oder TinyURL, die die ursprüngliche URL in eine kürzere Version umwandeln. Die Vorteile der URL-Verkürzung sind eine verbesserte Ästhetik, bessere Lesbarkeit, einfachere Weitergabe in sozialen Medien und eine bessere Verfolgung von Klicks und Analysen. **
-
Wie kann eine URL-Verbindung sicher hergestellt werden? Was sind die wichtigsten Bestandteile einer URL-Verbindung?
Eine URL-Verbindung kann sicher hergestellt werden, indem eine verschlüsselte Verbindung wie HTTPS verwendet wird. Die wichtigsten Bestandteile einer URL-Verbindung sind das Protokoll (z.B. HTTP oder HTTPS), der Hostname (z.B. www.example.com) und der Pfad zur Ressource (z.B. /page.html). **
-
Wie kann man eine sichere und schnelle URL-Verbindung herstellen? Welche Vorteile bietet eine verschlüsselte URL-Verbindung?
Eine sichere und schnelle URL-Verbindung kann durch die Verwendung von HTTPS erreicht werden, das eine Verschlüsselung der Daten zwischen dem Server und dem Browser ermöglicht. Dies bietet den Vorteil, dass sensible Informationen wie Passwörter oder Kreditkartennummern vor Hackern geschützt sind. Zudem wird die Integrität der Daten gewährleistet, da sie nicht manipuliert werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.