Domain mini-url.de kaufen?
Wir ziehen mit dem Projekt
mini-url.de um.
Sind Sie am Kauf der Domain
mini-url.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mini-url.de kaufen?
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **

Ähnliche Suchbegriffe für Registry
Top-Angebote
Produkte zum Begriff Registry:
-
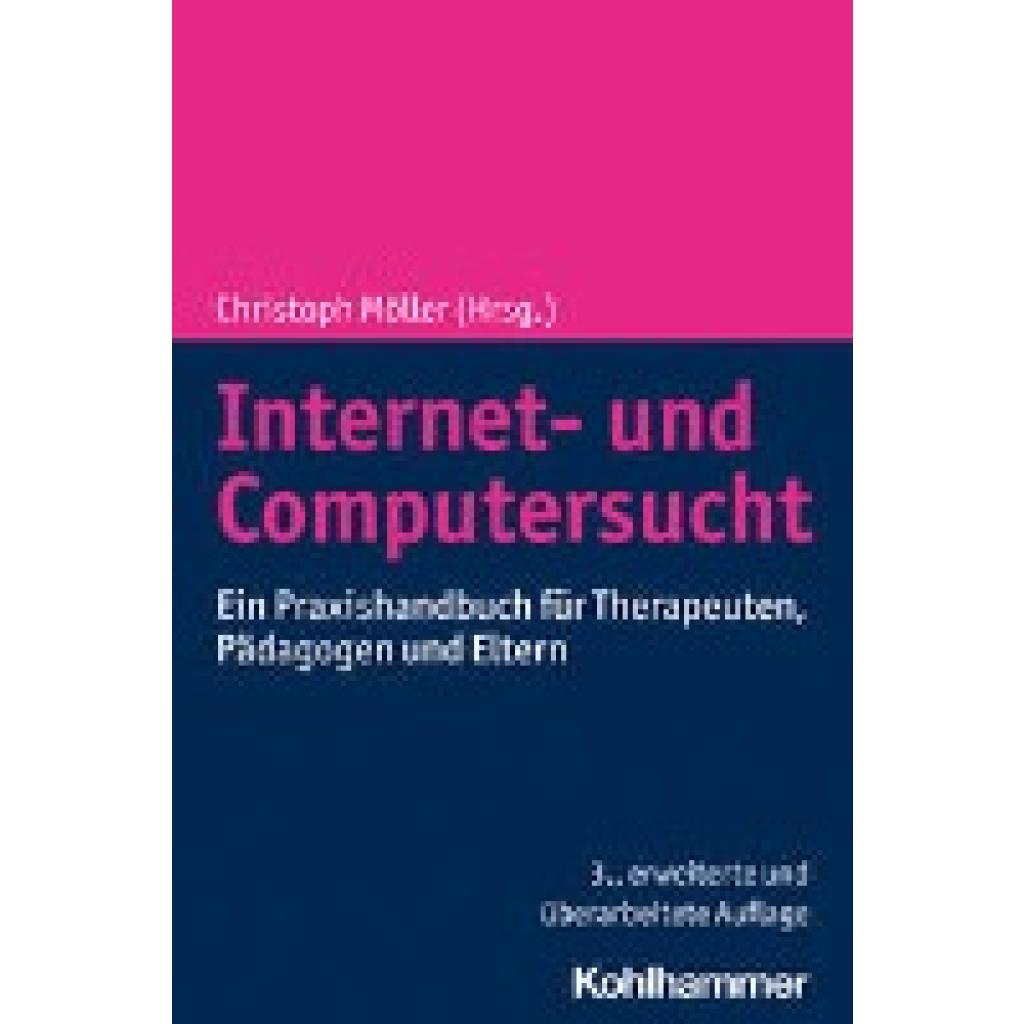
Internet- und ComputersuchtInternet- und Computersucht , Ein Praxishandbuch für Therapeuten, Pädagogen und Eltern , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 3., erweiterte und überarbeitete Auflage, Erscheinungsjahr: 202306, Produktform: Kartoniert, Redaktion: Möller, Christoph~Fischer, Frank M., Auflage: 23003, Auflage/Ausgabe: 3., erweiterte und überarbeitete Auflage, Seitenzahl/Blattzahl: 353, Themenüberschrift: PSYCHOLOGY / Psychopathology / Addiction, Keyword: Computerspielsucht; Computersucht; Cybermobbing; Medienkonsum; Medienmündigkeit; Mediensucht; Spielsucht; Sucht; Suchterkrankungen; Suchtprävention, Fachschema: Prävention - Suchtprävention~Vorbeugung~Spielsucht~Sucht / Spielsucht~Sucht~Süchtig~Suchttherapie, Fachkategorie: Psychologie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Suchterkrankungen und Therapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 232, Breite: 155, Höhe: 18, Gewicht: 592, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2015020, Vorgänger EAN: 9783170239852 9783170218741, Ähnliches Produkt: 9783170261617, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist eine URL-Weiterleitung und wie funktioniert sie?
Eine URL-Weiterleitung ist eine Methode, um Besucher von einer URL zu einer anderen URL umzuleiten. Dies kann aus verschiedenen Gründen erfolgen, z.B. um eine neue Website zu promoten oder um eine fehlerhafte URL zu korrigieren. Die Weiterleitung wird durch den Server konfiguriert, der den Besucher automatisch zur neuen URL weiterleitet. **
-
Wie kann man in TypeScript eine URL-Weiterleitung implementieren?
In TypeScript kann man eine URL-Weiterleitung implementieren, indem man die `window.location.href` Eigenschaft auf die gewünschte URL setzt. Zum Beispiel: ```typescript window.location.href = "https://www.example.com"; ``` Diese Zeile leitet den Benutzer zur angegebenen URL weiter. **
-
Wie funktioniert eine URL-Verkürzung und welche Vorteile bietet sie?
Eine URL-Verkürzung funktioniert, indem sie eine lange URL in eine kürzere Version umwandelt, die einfacher zu teilen und zu merken ist. Dies geschieht durch einen Dienst, der die ursprüngliche URL in eine kürzere umleitet. Die Vorteile sind eine verbesserte Ästhetik, bessere Lesbarkeit, weniger Platzbedarf und eine einfachere Verbreitung in sozialen Medien. **
-
Wie funktioniert die URL-Verkürzung und welche Vorteile bietet sie?
Die URL-Verkürzung funktioniert, indem lange URLs in kürzere Links umgewandelt werden, die einfacher zu teilen und zu merken sind. Dies geschieht durch Dienste wie Bitly oder TinyURL, die die ursprüngliche URL in eine kürzere Version umwandeln. Die Vorteile der URL-Verkürzung sind eine verbesserte Ästhetik, bessere Lesbarkeit, einfachere Weitergabe in sozialen Medien und eine bessere Verfolgung von Klicks und Analysen. **


Wie kann eine URL-Verbindung sicher hergestellt werden? Was sind die wichtigsten Bestandteile einer URL-Verbindung?
Eine URL-Verbindung kann sicher hergestellt werden, indem eine verschlüsselte Verbindung wie HTTPS verwendet wird. Die wichtigsten Bestandteile einer URL-Verbindung sind das Protokoll (z.B. HTTP oder HTTPS), der Hostname (z.B. www.example.com) und der Pfad zur Ressource (z.B. /page.html). **
Wie kann man eine sichere und schnelle URL-Verbindung herstellen? Welche Vorteile bietet eine verschlüsselte URL-Verbindung?
Eine sichere und schnelle URL-Verbindung kann durch die Verwendung von HTTPS erreicht werden, das eine Verschlüsselung der Daten zwischen dem Server und dem Browser ermöglicht. Dies bietet den Vorteil, dass sensible Informationen wie Passwörter oder Kreditkartennummern vor Hackern geschützt sind. Zudem wird die Integrität der Daten gewährleistet, da sie nicht manipuliert werden können. **
Top-Angebote
Produkte zum Begriff Registry:
-
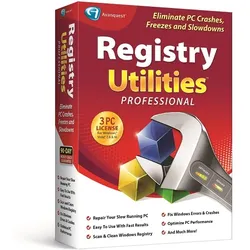
Registry Utilities Professional, EnglishEliminate PC Crashes, Freezes & Slowdowns with Registry Repair Software Repair Your Slow Running PC Easy to Use with Fast Results Scan & Clean the Windows Registry Fix Windows Errors & Crashes FREE! AutoSave Essentials - $40 Value 3 PC licenses for Windows 10, 8, 7, & Vista Why Registry Utilities Professional? The registry is the nerve center of your PC and is used to store information and settings for software, hardware, user preferences and more. Over time, these settings become inaccurate and lead to software crashes and errors. These problems can occur for many reasons including incorrect removal of software, missing or corrupt hardware drivers or orphaned startup programs. Registry Utilities Professional eliminates PC freezes and crashes by fixing and optimizing the Windows registry for improved computer performance. With just a few easy steps our registry cleaner will scan your entire registry and provide a list of the registry errors found. You can then choose to selectively clean each item or automatically repair them all. Registry Utilities Professional makes a backup of any repairs made so you can easily recover any changes made if needed. Improve the speed and performance of your computer today with Registry Utilities Professional. Features Fix Windows Errors & Optimize PC Performance! Fast, Thorough & Effective Scanning Registry Utilities Professional thoroughly scans your computer and provides a list of errors with detailed descriptions and recommended fixes. With just a few clicks, Registry Utilities Professional fixes registry errors and eliminates PC crashes and freezes. Shows Scan Progress You never have to wonder what Registry Utilities Professional has done. Registry Utilities Professionals' easy to use interface makes it easy to fix and optimize your PC. One-Step Maintenance Wizard Registry Utilities Professionals' one-step, all-in-one wizard repairs and compacts the Windows registry, optimizes your system memory & Windows startup and protects you against malicious activities. Safely Repairs Entries in Your Windows Registry Registry Utilities Professionals' cutting edge detection engine quickly identifies missing and invalid references in your Windows registry. By using Registry Utilities Professional regularly and fixing registry errors your computer will be more stable and faster. Scans, Fixes & Removes Invalid Shortcuts Registry Utilities Professional can scan for invalid and incorrect shortcuts in customizable locations on your computer. Optimizes Windows Startup & Daily Performance Registry Utilities Professional optimizes your Windows startup and daily performance by freeing up system memory resources and remove unnecessary Windows startup programs. Compacts & Defrags the Windows® Registry for Optimized System Performance Registry Utilities Professional includes a registry defragmentation and compacting feature which analyzes, rebuilds and compacts the Window Registry to remove free space and corrupt keys. Automatically Creates Windows Registry Backups Registry Utilities Professional automatically creates a backup of all changes it makes to the registry, allowing these changes to be restored to their original condition at a later time. Scans & Repairs: Registry Integrity Add/Remove Programs List Windows-Installer Errors Windows Runtime Errors Invalid Program Shortcuts Software Locations Registered Fonts Help File Locations Windows Startup Programs Program Listings Missing/Corrupt Hardware Drivers File Extension Associations Windows Temporary Files System Requirements Version 3 Platform Windows XP, Windows Vista 32-bit, Windows 7, Windows 8 32-bit, Windows 8 64-bit, Windows 8, Windows 10 For Windows® 10, 8, 7 & Vista Internet connection for updates 5 MB of free hard disk space19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fix-It Registry Optimizer PlatinumFix-It Registry Optimizer Hängt sich Ihr Computer gelegentlich auf oder läuft extrem langsam? Nur Ruhe bewahren! Sie brauchen nicht viel Geld in aktuellere Hardware oder gar einen neuen Computer zu investieren. Häufig werden diese Probleme durch die Registrierdatenbank von Windows® verursacht. Wenn Sie die Registry regelmäßig säubern und optimieren, läuft Ihr PC auch in Zukunft wie neu! In der Registry von Windows werden Einstellungen und Optionen für Microsoft Windows® gespeichert. Im Laufe der Zeit nimmt der Umfang der Registry immer mehr zu und es sammeln sich zahlreiche ungültige und überflüssige Daten an. Probleme in der Registry von Windows sind häufig die Ursache für Abstürze von Windows, eingeschränkte Leistung und Fehlermeldungen. Fix-It Registry Optimizer erspart Ihnen die zeitaufwändige und anstrengende Fehlersuche durch eine schnelle Überprüfung der Registry auf Fehler und Optimierungsmöglichkeiten. Fix-It Registry Optimizer ist einfach, benutzerfreundlich und sicher anzuwenden. Innerhalb von zwei Minuten oder schneller werden in einer vollständigen Liste alle Fehler der Registry sowie Optimierungsmöglichkeiten Ihres PCs angezeigt und können bei Bedarf sofort umgesetzt werden. O&O Defrag 16 Professional O&O Defrag 16 Professional beschleunigt nicht nur spürbar den Zugriff auf Festplatten, es verlängert auch deren Lebensdauer und beugt damit aktiv einem Systemausfall vor. Neben den aktuellen Windows-Versionen ab XP wird nun auch Windows 8 nativ unterstützt. Über die Benutzungsoberfläche von O&O Defrag 16 Professional sind alle grundlegenden Funktionen über einen einzigen Klick erreichbar. Um auch Einsteigern die Nutzung von O&O Defrag 16 Professional zu erleichtern, wurde die Benutzungsoberfläche überarbeitet und vereinfacht. Gespeicherte Dateifragmente werden noch besser zusammengefasst als jemals zuvor, da die dafür zuständigen Algorithmen optimiert wurden. Ebenfalls wird die Defragmentierung gesperrter Dateien durch die neue Version noch besser unterstützt und die Optimierung für Solid State Drives (SSDs) wurde erweitert, es werden nun weitere Hersteller unterstützt. Für jedes Laufwerk wird dargestellt, welche Benutzeraktion zu welchem Optimierungserfolg geführt hat. Dazu wird erst der aktuelle Fragmentierungsgrad nach Abschluss der Aktion gezeigt, für den besseren Vergleich folgt die Darstellung des „Vorher“-Status. Allen Benutzern aus dem gleichen Netzwerk wird die Fernsteuerung von O&O Defrag 16 Professional ermöglicht. Die Laufwerke von Rechnern im gleichen Netzwerk können analysiert und optimiert werden, beispielsweise durch die Bearbeitung von Aufgaben. Ebenfalls rechnerübergreifend können Berichte erzeugt und eingesehen werden. Funktionen von Fix-it Registry Optimizer Effektive Prüfung der Registry - in 2 Minuten In wenigen Minuten führt Fix-It Registry Optimizer eine gründliche Prüfung der Registrierdatenbank auf Fehler durch und findet ungültige Schlüssel, veraltete Daten und andere mögliche Probleme, die zur Leistungseinbuße des PCs oder zum Einfrieren von Windows führen können. Die Scan-Ergebnisse werden so dargestellt, so dass Sie leicht nachvollziehbar sind. Sie haben daraufhin die Möglichkeit, die gefundenen Probleme gleich mit einem Klick zu beheben. Optimierung der System-, Sicherheits- und Interneteinstellungen Optimieren Sie die Einstellungen Ihres Computers, um zu gewährleisten, dass er jederzeit die bestmögliche Leistung erbringt. Mit Fix-It Registry Optimizer können Sie die Einstellungen selbst anpassen oder die Empfehlungen des Programms zur Optimierung der Leistung und Geschwindigkeit übernehmen. Ausgesprochen benutzerfreundlich Wir sind stolz auf die Benutzerfreundlichkeit unserer Produkte. Der Startbildschirm enthält eine große Schaltfläche “Prüfung starten” und auf dem Bildschirm mit den Ergebnissen finden Sie eine große Schaltfläche “Fehler beheben”. Mit Fix-it Registry Optimizer sind sowohl fortgeschrittene als auch ungeübte Nutzer in der Lage, die Leistung und Geschwindigkeit ihres PCs zu erhöhen. Mit dem integrierten Zeitplaner definieren Sie einen Termin für den Registry-Check und überlassen die Ausführung dem Programm! Von jetzt an gibt es keinen Grund mehr für langsam laufendene Computer. Richten Sie den integrierten Zeitplaner einfach so ein, dass beim Start automatisch eine Prüfung durchgeführt wird oder programmieren Sie einen täglichen, wöchentlichen oder monatlischen Check. Zusätzliche Sicherheit durch Backup- und Wiederherstellungsfunktionen Mit Fix-It Registry Optimizer können überflüssige Einträge in der Registry sicher und einfach entfernt werden. Zur Sicherheit können über das Backup-Menü auch Backups und Systemwiederherstellungspunkte angelegt werden. Prüfung an eigenen Bedarf anpassen Vielleicht möchten Sie bestimmte Schlüssel in der Registry von der Prüfung ausschließen? Kein Problem. Mit Fix-It Registry Op...54,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Internet- und ComputersuchtInternet- und Computersucht , Ein Praxishandbuch für Therapeuten, Pädagogen und Eltern , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 3., erweiterte und überarbeitete Auflage, Erscheinungsjahr: 202306, Produktform: Kartoniert, Redaktion: Möller, Christoph~Fischer, Frank M., Auflage: 23003, Auflage/Ausgabe: 3., erweiterte und überarbeitete Auflage, Seitenzahl/Blattzahl: 353, Themenüberschrift: PSYCHOLOGY / Psychopathology / Addiction, Keyword: Computerspielsucht; Computersucht; Cybermobbing; Medienkonsum; Medienmündigkeit; Mediensucht; Spielsucht; Sucht; Suchterkrankungen; Suchtprävention, Fachschema: Prävention - Suchtprävention~Vorbeugung~Spielsucht~Sucht / Spielsucht~Sucht~Süchtig~Suchttherapie, Fachkategorie: Psychologie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Suchterkrankungen und Therapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 232, Breite: 155, Höhe: 18, Gewicht: 592, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2015020, Vorgänger EAN: 9783170239852 9783170218741, Ähnliches Produkt: 9783170261617, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
-
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **
-
Was ist eine URL-Weiterleitung und wie funktioniert sie?
Eine URL-Weiterleitung ist eine Methode, um Besucher von einer URL zu einer anderen URL umzuleiten. Dies kann aus verschiedenen Gründen erfolgen, z.B. um eine neue Website zu promoten oder um eine fehlerhafte URL zu korrigieren. Die Weiterleitung wird durch den Server konfiguriert, der den Besucher automatisch zur neuen URL weiterleitet. **
-
Wie kann man in TypeScript eine URL-Weiterleitung implementieren?
In TypeScript kann man eine URL-Weiterleitung implementieren, indem man die `window.location.href` Eigenschaft auf die gewünschte URL setzt. Zum Beispiel: ```typescript window.location.href = "https://www.example.com"; ``` Diese Zeile leitet den Benutzer zur angegebenen URL weiter. **
Ähnliche Suchbegriffe für Registry
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert eine URL-Verkürzung und welche Vorteile bietet sie?
Eine URL-Verkürzung funktioniert, indem sie eine lange URL in eine kürzere Version umwandelt, die einfacher zu teilen und zu merken ist. Dies geschieht durch einen Dienst, der die ursprüngliche URL in eine kürzere umleitet. Die Vorteile sind eine verbesserte Ästhetik, bessere Lesbarkeit, weniger Platzbedarf und eine einfachere Verbreitung in sozialen Medien. **
-
Wie funktioniert die URL-Verkürzung und welche Vorteile bietet sie?
Die URL-Verkürzung funktioniert, indem lange URLs in kürzere Links umgewandelt werden, die einfacher zu teilen und zu merken sind. Dies geschieht durch Dienste wie Bitly oder TinyURL, die die ursprüngliche URL in eine kürzere Version umwandeln. Die Vorteile der URL-Verkürzung sind eine verbesserte Ästhetik, bessere Lesbarkeit, einfachere Weitergabe in sozialen Medien und eine bessere Verfolgung von Klicks und Analysen. **
-
Wie kann eine URL-Verbindung sicher hergestellt werden? Was sind die wichtigsten Bestandteile einer URL-Verbindung?
Eine URL-Verbindung kann sicher hergestellt werden, indem eine verschlüsselte Verbindung wie HTTPS verwendet wird. Die wichtigsten Bestandteile einer URL-Verbindung sind das Protokoll (z.B. HTTP oder HTTPS), der Hostname (z.B. www.example.com) und der Pfad zur Ressource (z.B. /page.html). **
-
Wie kann man eine sichere und schnelle URL-Verbindung herstellen? Welche Vorteile bietet eine verschlüsselte URL-Verbindung?
Eine sichere und schnelle URL-Verbindung kann durch die Verwendung von HTTPS erreicht werden, das eine Verschlüsselung der Daten zwischen dem Server und dem Browser ermöglicht. Dies bietet den Vorteil, dass sensible Informationen wie Passwörter oder Kreditkartennummern vor Hackern geschützt sind. Zudem wird die Integrität der Daten gewährleistet, da sie nicht manipuliert werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.