Domain mini-url.de kaufen?
Wir ziehen mit dem Projekt
mini-url.de um.
Sind Sie am Kauf der Domain
mini-url.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mini-url.de kaufen?
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **

Ähnliche Suchbegriffe für Vielfältig
Top-Angebote
Produkte zum Begriff Vielfältig:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Reader's Digest Deutschland, Schweiz: Die mediterrane Küche - vielfältig, bunt und gesundDie mediterrane Küche - vielfältig, bunt und gesund , Gesunde Rezepte mit Urlaubsfeeling: Mediterrane Küche für zuhause Viel frisches Gemüse, Fisch und Olivenöl ¿ das sind die Zutaten, die Gerichte aus dem Mittelmeerraum so köstlich machen. In diesem Kochbuch finden Sie schnelle Rezepte aus Südspanien, Südfrankreich, Italien, Griechenland, dem Nahen Osten und Nordafrika. Die Mittelmeerküche ist bekannt für ihre positiven Auswirkungen auf die Gesundheit ohne Verzicht auf Geschmack. Frische Kräuter sorgen für Pep auf dem Teller. Buntes Gemüse sowie Fisch und Meeresfrüchte machen nicht nur optisch Eindruck, sondern überzeugen mit ihren wertvollen Inhaltsstoffen. Gesunde Rezepte, die schmecken: Von Antipasti-Rezepten bis zu unwiderstehlichen Desserts Mit frischen Zutaten Wohlstandskrankheiten vorbeugen: Das Geheimnis der Mittelmeerdiät Mehr als 60 mediterrane Rezepte mit Bildern, die Appetit machen! Mit Hintergrundwissen über die mediterrane Ernährung Schnelle, unkomplizierte Zubereitung: Leckere Gerichte für jeden Tag Länger und gesünder leben mit köstlichen Gerichten aus dem Mittelmeerraum Sind Sie auf der Suche nach einem Rezept aus der italienischen Küche, das den letzten Urlaub wieder aufleben lässt? Oder steht Ihnen der Sinn nach leckeren spanischen oder griechischen Gerichten? Wie wäre es mit Pitas mit Falafel, dazu eine Himbeer-Mascarpone-Schnitte zum Nachtisch? Von der Suppe bis zum Dessert ¿ in diesem Kochbuch finden Sie für jeden Geschmack ein gesundes Rezept, das schmeckt! , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: © 2022 Reader's Digest Deutschland, Schweiz, Österreich - Verlag Das Beste GmbH Stuttgart, Appenzell, Wien, Erscheinungsjahr: 20220701, Produktform: Kartoniert, Autoren: Reader's Digest Deutschland, Schweiz, Edition: NED, Auflage/Ausgabe: © 2022 Reader's Digest Deutschland, Schweiz, Österreich - Verlag Das Beste GmbH Stuttgart, Appenzell, Wien, Seitenzahl/Blattzahl: 160, Keyword: antipasti rezepte; antipasti selber machen; couscous rezepte; couscous salat; dessert ideen; dessert rezepte; einfache gesunde rezepte; einfache vegetarische gerichte; falafel rezept; fisch rezepte; gesund essen rezepte; gesunde einfache rezepte; gesunde ernährung; gesunde ernährung kochbuch; gesunde ernährung rezepte; gesunde rezepte; griechische gerichte; griechische küche; italienische gerichte; italienische küche; kochbuch; kochbuch gesunde ernährung; kochbuch mediterrane küche; kochbuch mittelmeerküche; krustentiere gerichte; krustentiere rezept; küche mediterran modern; küche mediterraner stil; lamm rezepte; lasagne rezepte; leichte gerichte; leichte küche, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen~Mediterran~Mittelmeer, Fachkategorie: Kochen: Rezepte und Anleitungen, Warengruppe: TB/Themenkochbücher, Fachkategorie: Nationale und regionale Küche, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reader's Digest, Verlag: Reader's Digest, Verlag: Reader's Digest Deutschland Schweiz Österreich, Länge: 256, Breite: 202, Höhe: 14, Gewicht: 608, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist eine URL-Weiterleitung und wie funktioniert sie?
Eine URL-Weiterleitung ist eine Methode, um Besucher von einer URL zu einer anderen URL umzuleiten. Dies kann aus verschiedenen Gründen erfolgen, z.B. um eine neue Website zu promoten oder um eine fehlerhafte URL zu korrigieren. Die Weiterleitung wird durch den Server konfiguriert, der den Besucher automatisch zur neuen URL weiterleitet. **
-
Wie kann man in TypeScript eine URL-Weiterleitung implementieren?
In TypeScript kann man eine URL-Weiterleitung implementieren, indem man die `window.location.href` Eigenschaft auf die gewünschte URL setzt. Zum Beispiel: ```typescript window.location.href = "https://www.example.com"; ``` Diese Zeile leitet den Benutzer zur angegebenen URL weiter. **
-
Wie funktioniert eine URL-Verkürzung und welche Vorteile bietet sie?
Eine URL-Verkürzung funktioniert, indem sie eine lange URL in eine kürzere Version umwandelt, die einfacher zu teilen und zu merken ist. Dies geschieht durch einen Dienst, der die ursprüngliche URL in eine kürzere umleitet. Die Vorteile sind eine verbesserte Ästhetik, bessere Lesbarkeit, weniger Platzbedarf und eine einfachere Verbreitung in sozialen Medien. **
-
Wie funktioniert die URL-Verkürzung und welche Vorteile bietet sie?
Die URL-Verkürzung funktioniert, indem lange URLs in kürzere Links umgewandelt werden, die einfacher zu teilen und zu merken sind. Dies geschieht durch Dienste wie Bitly oder TinyURL, die die ursprüngliche URL in eine kürzere Version umwandeln. Die Vorteile der URL-Verkürzung sind eine verbesserte Ästhetik, bessere Lesbarkeit, einfachere Weitergabe in sozialen Medien und eine bessere Verfolgung von Klicks und Analysen. **


Wie kann eine URL-Verbindung sicher hergestellt werden? Was sind die wichtigsten Bestandteile einer URL-Verbindung?
Eine URL-Verbindung kann sicher hergestellt werden, indem eine verschlüsselte Verbindung wie HTTPS verwendet wird. Die wichtigsten Bestandteile einer URL-Verbindung sind das Protokoll (z.B. HTTP oder HTTPS), der Hostname (z.B. www.example.com) und der Pfad zur Ressource (z.B. /page.html). **
Wie kann man eine sichere und schnelle URL-Verbindung herstellen? Welche Vorteile bietet eine verschlüsselte URL-Verbindung?
Eine sichere und schnelle URL-Verbindung kann durch die Verwendung von HTTPS erreicht werden, das eine Verschlüsselung der Daten zwischen dem Server und dem Browser ermöglicht. Dies bietet den Vorteil, dass sensible Informationen wie Passwörter oder Kreditkartennummern vor Hackern geschützt sind. Zudem wird die Integrität der Daten gewährleistet, da sie nicht manipuliert werden können. **
Top-Angebote
Produkte zum Begriff Vielfältig:
-
Spielzeugsynthesizer – 37 Tasten, vielfältigDas Spiel-Synthesizer – 37 Tasten, verschiedene Ausführungen – ist ein leicht zu bedienendes, für Einsteiger gedachtes Kinderinstrument, mit dem Kinder eigene Melodien spielen, Lieder begleiten und dazu singen können. Der Synthesizer unterhält mit eingebauten Klängen und Rhythmen, das mitgelieferte Mikrofon sorgt für echtes Konzertfeeling im Kinderzimmer. Ideal als erstes Instrument für Kindergarten- und Grundschulkinder, die spielerisch einen Zugang zur Musik finden möchten. Produkteigenschaften: Marke: Global Express Produktkategorie: Spielzeug-Synthesizer Empfohlenes Alter: ab 3 Jahren Hauptfunktion: 37-tastiger Spielzeug-Synthesizer mit vorprogrammierten Melodien und Gesangsmöglichkeit über Mikrofon Geförderte Fähigkeiten: musikalisches Empfinden, Rhythmusgefühl, Kreativität Material: Kunststoff Teile / Zubehör: Synthesizer, Mikrofon, Notenhalter Stromversorgung: batteriebetrieben (Batterien nicht im Lieferumfang enthalten) Sicherheitshinweis: Nicht geeignet für Kinder unter 3 Jahren, enthält verschluckbare Kleinteile Weitere wichtige Eigenschaft: in mehreren Farbvarianten erhältlich Das Spiel-Synthesizer – 37 Tasten, verschiedene Ausführungen – ist ein echtes Einsteigerinstrument für Kinder, die sich gerne einmal als Musikerinnen und Musiker ausprobieren möchten. Die 37 Tasten reichen aus, um einfache Melodien, Kinderlieder und selbst ausgedachte Motive darauf zu spielen. Die unterschiedlichen Klänge und Rhythmen sorgen für Abwechslung, die Kinder können mit Sounds experimentieren und erleben so schnell Erfolgserlebnisse. Der im Set enthaltene Notenhalter hilft dabei, dass Liedtexte oder einfache Noten immer gut sichtbar vor den Kindern stehen – so lassen sich später auch die Grundlagen des Notenlesens ganz spielerisch üben. Mit dem Mikrofon wird der Synthesizer nicht nur zum Instrument, sondern zu einer kleinen „Bühne“: Kinder können singen, ansagen oder sogar eine eigene Show für die Familie gestalten. Das Instrument ist leicht gebaut, durch das Kunststoffgehäuse können Kinder es problemlos selbst auf den Tisch oder in ihr eigenes kleines „Studio“ stellen. Die Anordnung der Tasten und Knöpfe ist einfach und übersichtlich, sodass auch Jüngere schnell verstehen, wie sie Rhythmen starten oder den Klang wechseln können. Der Synthesizer wird mit Batterien betrieben und benötigt daher kein Kabel, er kann ganz leicht in jeden Raum der Wohnung mitgenommen werden. Das Besondere am Spiel-Synthesizer – 37 Tasten, verschiedene Ausführungen ist die Kombination aus Instrumenten- und Rollenspiel: Kinder können gleichzeitig Pianistinnen/Pianisten und Sängerinnen/Sänger sein. Das unterstützt die Ausdrucksfähigkeit, das Selbstbewusstsein und soziale Kompetenzen, wenn sie ein Mini-Konzert für Familie oder Freunde geben. Eine praktische Lösung für Kindergeburtstage, gemeinsame Musiknachmittage oder kreative Beschäftigung zu Hause. Für wen ist das Produkt geeignet? Der Spiel-Synthesizer – 37 Tasten, verschiedene Ausführungen – wird vor allem für Kindergarten- und Grundschulkinder ab 3 Jahren empfohlen, die Musik mögen, gerne singen und „auftreten“. Er ist ideal für Kinder, die Freude daran haben, mit Klängen und Rhythmen zu experimentieren und auf spielerische Weise Tasteninstrumente kennenlernen möchten. Er ist für den Einsatz im Innenbereich gedacht, durch den Batteriebetrieb sind keine weiteren Zubehörteile nötig – es müssen lediglich Batterien besorgt werden. Ein hervorragendes Geschenk zu Geburtstag, Weihnachten oder als kleine Überraschung zwischendurch, da es zugleich unterhält und fördert und die Bedienung schnell zu erlernen ist. Verpackungsgröße: 7 x 67 x 27 cm Das Produkt ist in verschiedenen Ausführungen erhältlich. Der angegebene Preis bezieht sich auf 1 Stück, das in einer zufällig ausgewählten Variante geliefert wird.23,89 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
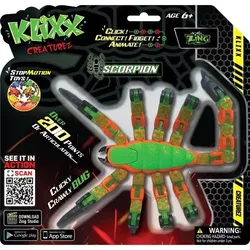
Klixx Creaturez – Skorpion, vielfältigMit über 200 beweglichen Punkten bieten die Klixx Creaturez Figuren für Arthropoden, Amphibien und Reptilien jungen, alten und älteren Menschen ein anklickbares, mobiles Stop-Motion-Video und einen Kurzfilm, der Stress abbaut. Ein Skorpion ist in diesem Paket versteckt, und auf der Rückseite können stolze Reptilienbesitzer interessante Fakten über das Tier lesen.Klixx Creaturez als FilmstarsDank ihrer über 200 beweglichen Gliedmaßen können die Klixx Creaturez Figuren auch die Protagonisten spannender Stop-Motion-Videos und Kurzfilme werden. Kleine Filmemacher müssen nur das Zing Studio herunterladen, das die Erstellung spektakulärer Stop-Motion-Videos erleichtert. Außerdem können Kinder, wenn sie den QR-Code auf der Verpackung scannen, sehen, wie diese besonderen Kreaturen zum Leben erwachen.Stressabbau-SpielDie Klixx Creaturez Figuren haben dank ihrer Gelenke auch eine stressabbauende Wirkung. Das Geräusch jeder Verbindung, die sich zusammenfügt, ist beruhigend, sodass junge und alte Menschen während eines stressigen Schultages, beim Warten auf einen Arztbesuch oder einer langen Reise die Zeit leicht mit dem Klicken der Kreaturen vertreiben können.SammelfigurenDie Figuren umfassen farbenfrohe, ausgeklügelte und coole Kreaturen wie die Kobra, Feuerameise, Python, Skorpion oder Klapperschlange. Die Figuren können in unserem Online-Shop erworben werden (separat erhältlich, Verfügbarkeit kann variieren), sodass Kinder alle Klixx Creturez Tiere sammeln können.Paketgröße: 21,6 x 22,5 x 2,8 cmDas Produkt ist in zwei Farbvarianten erhältlich. Der angezeigte Preis gilt für ein Tier, das in einer zufälligen Version geliefert wird.9,49 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Reader's Digest Deutschland, Schweiz: Die mediterrane Küche - vielfältig, bunt und gesundDie mediterrane Küche - vielfältig, bunt und gesund , Gesunde Rezepte mit Urlaubsfeeling: Mediterrane Küche für zuhause Viel frisches Gemüse, Fisch und Olivenöl ¿ das sind die Zutaten, die Gerichte aus dem Mittelmeerraum so köstlich machen. In diesem Kochbuch finden Sie schnelle Rezepte aus Südspanien, Südfrankreich, Italien, Griechenland, dem Nahen Osten und Nordafrika. Die Mittelmeerküche ist bekannt für ihre positiven Auswirkungen auf die Gesundheit ohne Verzicht auf Geschmack. Frische Kräuter sorgen für Pep auf dem Teller. Buntes Gemüse sowie Fisch und Meeresfrüchte machen nicht nur optisch Eindruck, sondern überzeugen mit ihren wertvollen Inhaltsstoffen. Gesunde Rezepte, die schmecken: Von Antipasti-Rezepten bis zu unwiderstehlichen Desserts Mit frischen Zutaten Wohlstandskrankheiten vorbeugen: Das Geheimnis der Mittelmeerdiät Mehr als 60 mediterrane Rezepte mit Bildern, die Appetit machen! Mit Hintergrundwissen über die mediterrane Ernährung Schnelle, unkomplizierte Zubereitung: Leckere Gerichte für jeden Tag Länger und gesünder leben mit köstlichen Gerichten aus dem Mittelmeerraum Sind Sie auf der Suche nach einem Rezept aus der italienischen Küche, das den letzten Urlaub wieder aufleben lässt? Oder steht Ihnen der Sinn nach leckeren spanischen oder griechischen Gerichten? Wie wäre es mit Pitas mit Falafel, dazu eine Himbeer-Mascarpone-Schnitte zum Nachtisch? Von der Suppe bis zum Dessert ¿ in diesem Kochbuch finden Sie für jeden Geschmack ein gesundes Rezept, das schmeckt! , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: © 2022 Reader's Digest Deutschland, Schweiz, Österreich - Verlag Das Beste GmbH Stuttgart, Appenzell, Wien, Erscheinungsjahr: 20220701, Produktform: Kartoniert, Autoren: Reader's Digest Deutschland, Schweiz, Edition: NED, Auflage/Ausgabe: © 2022 Reader's Digest Deutschland, Schweiz, Österreich - Verlag Das Beste GmbH Stuttgart, Appenzell, Wien, Seitenzahl/Blattzahl: 160, Keyword: antipasti rezepte; antipasti selber machen; couscous rezepte; couscous salat; dessert ideen; dessert rezepte; einfache gesunde rezepte; einfache vegetarische gerichte; falafel rezept; fisch rezepte; gesund essen rezepte; gesunde einfache rezepte; gesunde ernährung; gesunde ernährung kochbuch; gesunde ernährung rezepte; gesunde rezepte; griechische gerichte; griechische küche; italienische gerichte; italienische küche; kochbuch; kochbuch gesunde ernährung; kochbuch mediterrane küche; kochbuch mittelmeerküche; krustentiere gerichte; krustentiere rezept; küche mediterran modern; küche mediterraner stil; lamm rezepte; lasagne rezepte; leichte gerichte; leichte küche, Fachschema: Kochen / Allgemeines Kochbuch, Grundwissen~Mediterran~Mittelmeer, Fachkategorie: Kochen: Rezepte und Anleitungen, Warengruppe: TB/Themenkochbücher, Fachkategorie: Nationale und regionale Küche, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Reader's Digest, Verlag: Reader's Digest, Verlag: Reader's Digest Deutschland Schweiz Österreich, Länge: 256, Breite: 202, Höhe: 14, Gewicht: 608, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
-
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **
-
Was ist eine URL-Weiterleitung und wie funktioniert sie?
Eine URL-Weiterleitung ist eine Methode, um Besucher von einer URL zu einer anderen URL umzuleiten. Dies kann aus verschiedenen Gründen erfolgen, z.B. um eine neue Website zu promoten oder um eine fehlerhafte URL zu korrigieren. Die Weiterleitung wird durch den Server konfiguriert, der den Besucher automatisch zur neuen URL weiterleitet. **
-
Wie kann man in TypeScript eine URL-Weiterleitung implementieren?
In TypeScript kann man eine URL-Weiterleitung implementieren, indem man die `window.location.href` Eigenschaft auf die gewünschte URL setzt. Zum Beispiel: ```typescript window.location.href = "https://www.example.com"; ``` Diese Zeile leitet den Benutzer zur angegebenen URL weiter. **
Ähnliche Suchbegriffe für Vielfältig
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert eine URL-Verkürzung und welche Vorteile bietet sie?
Eine URL-Verkürzung funktioniert, indem sie eine lange URL in eine kürzere Version umwandelt, die einfacher zu teilen und zu merken ist. Dies geschieht durch einen Dienst, der die ursprüngliche URL in eine kürzere umleitet. Die Vorteile sind eine verbesserte Ästhetik, bessere Lesbarkeit, weniger Platzbedarf und eine einfachere Verbreitung in sozialen Medien. **
-
Wie funktioniert die URL-Verkürzung und welche Vorteile bietet sie?
Die URL-Verkürzung funktioniert, indem lange URLs in kürzere Links umgewandelt werden, die einfacher zu teilen und zu merken sind. Dies geschieht durch Dienste wie Bitly oder TinyURL, die die ursprüngliche URL in eine kürzere Version umwandeln. Die Vorteile der URL-Verkürzung sind eine verbesserte Ästhetik, bessere Lesbarkeit, einfachere Weitergabe in sozialen Medien und eine bessere Verfolgung von Klicks und Analysen. **
-
Wie kann eine URL-Verbindung sicher hergestellt werden? Was sind die wichtigsten Bestandteile einer URL-Verbindung?
Eine URL-Verbindung kann sicher hergestellt werden, indem eine verschlüsselte Verbindung wie HTTPS verwendet wird. Die wichtigsten Bestandteile einer URL-Verbindung sind das Protokoll (z.B. HTTP oder HTTPS), der Hostname (z.B. www.example.com) und der Pfad zur Ressource (z.B. /page.html). **
-
Wie kann man eine sichere und schnelle URL-Verbindung herstellen? Welche Vorteile bietet eine verschlüsselte URL-Verbindung?
Eine sichere und schnelle URL-Verbindung kann durch die Verwendung von HTTPS erreicht werden, das eine Verschlüsselung der Daten zwischen dem Server und dem Browser ermöglicht. Dies bietet den Vorteil, dass sensible Informationen wie Passwörter oder Kreditkartennummern vor Hackern geschützt sind. Zudem wird die Integrität der Daten gewährleistet, da sie nicht manipuliert werden können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.