Domain mini-url.de kaufen?
Wir ziehen mit dem Projekt
mini-url.de um.
Sind Sie am Kauf der Domain
mini-url.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mini-url.de kaufen?
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
Ist Ginster mehrjährig?
Ist Ginster mehrjährig? Ginster ist eine mehrjährige Pflanze, die zur Familie der Hülsenfrüchtler gehört. Es gibt verschiedene Arten von Ginster, die in verschiedenen Regionen der Welt vorkommen. Ginster ist bekannt für seine gelben Blüten und sein buschiges Wachstum. Diese Pflanze kann mehrere Jahre lang blühen und wachsen, wenn sie die richtigen Bedingungen erhält. In der Regel benötigt Ginster viel Sonnenlicht und gut durchlässigen Boden, um optimal zu gedeihen. **
Ähnliche Suchbegriffe für Ginster
Top-Angebote
Produkte zum Begriff Ginster:
-
Lavandin & Ginster Körper- und Handcreme 295mlVerwöhnen Sie Ihre Hände mit dieser luxuriösen Seife und ihrem holzigen, warmen Duft nach Kiefer und Olivenholz. Bodylotions von Durance zeichnen sich durch intensive Pflege und langanhaltende Düfte aus. Sie kommen in einem praktischen Pumpflacon zu Ihnen ins Badezimmer. Sie werden in der französischen Provence und fast ausschließlich aus Inhaltsstoffen natürlichen Ursprungs hergestellt, sind silikon- und parabenfrei und werden ohne Tierversuche entwickelt. - parabenfrei- silikonfrei- ohne Tierversuche- ohne Phenoxyethanol- ohne Sodium Laureth Sulfate- Inhaltsstoffe bis 95% natürlichen Ursprungs- Parfüme ohne Krebserreger, Mutagen oder fortpflanzungsgefährdenden Giften- made in France13,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Internet- und ComputersuchtInternet- und Computersucht , Ein Praxishandbuch für Therapeuten, Pädagogen und Eltern , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 3., erweiterte und überarbeitete Auflage, Erscheinungsjahr: 202306, Produktform: Kartoniert, Redaktion: Möller, Christoph~Fischer, Frank M., Auflage: 23003, Auflage/Ausgabe: 3., erweiterte und überarbeitete Auflage, Seitenzahl/Blattzahl: 353, Themenüberschrift: PSYCHOLOGY / Psychopathology / Addiction, Keyword: Computerspielsucht; Computersucht; Cybermobbing; Medienkonsum; Medienmündigkeit; Mediensucht; Spielsucht; Sucht; Suchterkrankungen; Suchtprävention, Fachschema: Prävention - Suchtprävention~Vorbeugung~Spielsucht~Sucht / Spielsucht~Sucht~Süchtig~Suchttherapie, Fachkategorie: Psychologie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Suchterkrankungen und Therapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 232, Breite: 155, Höhe: 18, Gewicht: 592, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2015020, Vorgänger EAN: 9783170239852 9783170218741, Ähnliches Produkt: 9783170261617, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Ist Ginster Bienenfreundlich?
Ist Ginster bienenfreundlich? Ginster ist eine Pflanze, die für Bienen von geringem Nutzen ist. Obwohl sie schöne gelbe Blüten hat, produziert sie wenig oder keine Nahrung für Bienen. Bienen bevorzugen Pflanzen mit reichlich Nektar und Pollen, die sie für die Ernährung ihres Volkes sammeln können. Daher ist es ratsam, auch andere bienenfreundliche Pflanzen anzupflanzen, um das Nahrungsangebot für Bienen zu diversifizieren. **
-
Ist Ginster winterfest?
Ist Ginster winterfest? Ginster ist eine winterharte Pflanze, die in der Regel gut mit kalten Temperaturen zurechtkommt. Allerdings kann es je nach Sorte und Standort zu Frostschäden kommen. Es ist ratsam, den Ginster im Herbst gut zu mulchen und vor starkem Frost zu schützen, um seine Überlebenschancen im Winter zu erhöhen. Zudem sollte darauf geachtet werden, dass der Boden gut durchlässig ist, um Staunässe zu vermeiden, die die Pflanze empfindlicher gegenüber Kälte machen könnte. Insgesamt ist Ginster eine robuste Pflanze, die mit den richtigen Pflegemaßnahmen gut durch den Winter kommt. **
-
Wie riecht Ginster?
Ginster hat einen süßen und intensiven Duft, der oft als blumig und honigartig beschrieben wird. Die gelben Blüten verströmen einen angenehmen und frischen Geruch, der an Frühling und Sonnenschein erinnert. Manche Menschen empfinden den Geruch von Ginster als zitronig oder leicht würzig. Insgesamt ist der Duft von Ginster sehr charakteristisch und kann je nach Sorte und Umgebung variieren. Es lohnt sich, einmal an einem Ginsterstrauch zu schnuppern, um den einzigartigen Duft selbst zu erleben. **
-
Ist Ginster Immergrün?
Ist Ginster immergrün? Ginster ist eine Pflanzengattung, die zur Familie der Hülsenfrüchtler gehört. Es gibt verschiedene Arten von Ginster, einige davon sind immergrün, während andere Laub abwerfen. Die bekannteste immergrüne Art ist der Besenginster (Cytisus scoparius), der das ganze Jahr über grüne Blätter trägt. Andere Arten von Ginster können je nach Standort und Klima ihr Laub im Winter abwerfen. Insgesamt kann man also sagen, dass Ginster nicht immergrün ist, aber es gibt Arten, die das ganze Jahr über grün bleiben. **


Wo wächst Ginster?
Ginster wächst hauptsächlich in Europa, Asien und Nordafrika. Er bevorzugt sonnige Standorte und trockene Böden, wie zum Beispiel Heiden, Trockenrasen, Wälder und Waldränder. Ginster ist eine Pflanzengattung innerhalb der Familie der Hülsenfrüchtler und umfasst verschiedene Arten, die in unterschiedlichen Regionen wachsen können. In einigen Ländern wird Ginster auch als Zierpflanze in Gärten und Parks angebaut. Die gelben Blüten des Ginsterstrauchs sind besonders auffällig und ziehen oft Bienen und Schmetterlinge an. **
Wann blüht Ginster?
Ginster blüht normalerweise im Frühling, je nach Art und Standort kann dies jedoch variieren. Die Blütezeit kann von April bis Juni reichen. Ginster ist bekannt für seine leuchtend gelben Blüten, die oft in großen Mengen auftreten. **
Top-Angebote
Produkte zum Begriff Ginster:
-
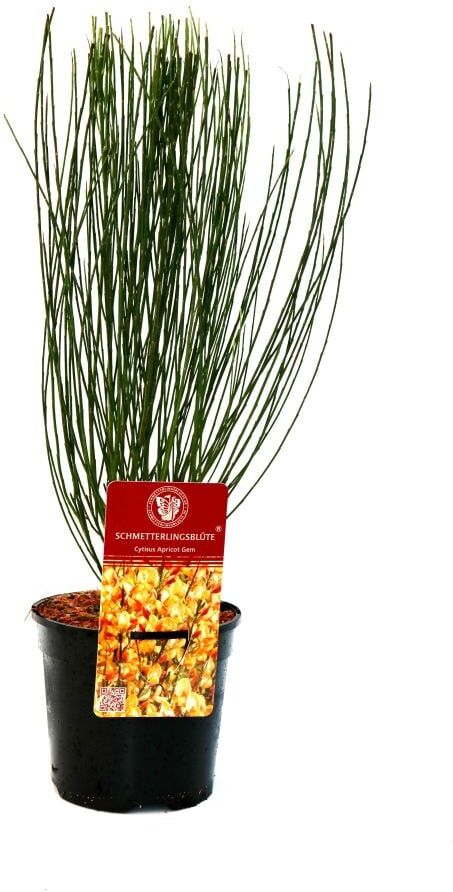
Pflanzen Ginster 2 L ContainerGinster 2 L Container Produktnummer: 0684306123 Verschiedene Farben im Markt erhältlich. Botanischer Name: Cytisus scoparius in Sorten Deutscher Name: Ginster Topfgröße: 2 l Pflanzenhöhe: 40 - 60 cm Gießanleitung: Staunässe vermeiden Standort: halbschattig, schattig Boden: sandiger boden, gut durchlässig Düngung: regelmäßig Düngen Schnitt: nach Bedarf Pflanzzeit: ganzjährig Blütezeit: Mai - Juni Blüte: verschiedene Farben Triebe: mehrtriebig Pflanzenart: Laubgehölze Winterhart: ja Mehrjährig: ja Immergrün: nein8,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Lavandin & Ginster Körper- und Handcreme 295mlVerwöhnen Sie Ihre Hände mit dieser luxuriösen Seife und ihrem holzigen, warmen Duft nach Kiefer und Olivenholz. Bodylotions von Durance zeichnen sich durch intensive Pflege und langanhaltende Düfte aus. Sie kommen in einem praktischen Pumpflacon zu Ihnen ins Badezimmer. Sie werden in der französischen Provence und fast ausschließlich aus Inhaltsstoffen natürlichen Ursprungs hergestellt, sind silikon- und parabenfrei und werden ohne Tierversuche entwickelt. - parabenfrei- silikonfrei- ohne Tierversuche- ohne Phenoxyethanol- ohne Sodium Laureth Sulfate- Inhaltsstoffe bis 95% natürlichen Ursprungs- Parfüme ohne Krebserreger, Mutagen oder fortpflanzungsgefährdenden Giften- made in France13,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Internet- und ComputersuchtInternet- und Computersucht , Ein Praxishandbuch für Therapeuten, Pädagogen und Eltern , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 3., erweiterte und überarbeitete Auflage, Erscheinungsjahr: 202306, Produktform: Kartoniert, Redaktion: Möller, Christoph~Fischer, Frank M., Auflage: 23003, Auflage/Ausgabe: 3., erweiterte und überarbeitete Auflage, Seitenzahl/Blattzahl: 353, Themenüberschrift: PSYCHOLOGY / Psychopathology / Addiction, Keyword: Computerspielsucht; Computersucht; Cybermobbing; Medienkonsum; Medienmündigkeit; Mediensucht; Spielsucht; Sucht; Suchterkrankungen; Suchtprävention, Fachschema: Prävention - Suchtprävention~Vorbeugung~Spielsucht~Sucht / Spielsucht~Sucht~Süchtig~Suchttherapie, Fachkategorie: Psychologie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Suchterkrankungen und Therapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 232, Breite: 155, Höhe: 18, Gewicht: 592, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2015020, Vorgänger EAN: 9783170239852 9783170218741, Ähnliches Produkt: 9783170261617, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
-
Ist Ginster mehrjährig?
Ist Ginster mehrjährig? Ginster ist eine mehrjährige Pflanze, die zur Familie der Hülsenfrüchtler gehört. Es gibt verschiedene Arten von Ginster, die in verschiedenen Regionen der Welt vorkommen. Ginster ist bekannt für seine gelben Blüten und sein buschiges Wachstum. Diese Pflanze kann mehrere Jahre lang blühen und wachsen, wenn sie die richtigen Bedingungen erhält. In der Regel benötigt Ginster viel Sonnenlicht und gut durchlässigen Boden, um optimal zu gedeihen. **
-
Ist Ginster Bienenfreundlich?
Ist Ginster bienenfreundlich? Ginster ist eine Pflanze, die für Bienen von geringem Nutzen ist. Obwohl sie schöne gelbe Blüten hat, produziert sie wenig oder keine Nahrung für Bienen. Bienen bevorzugen Pflanzen mit reichlich Nektar und Pollen, die sie für die Ernährung ihres Volkes sammeln können. Daher ist es ratsam, auch andere bienenfreundliche Pflanzen anzupflanzen, um das Nahrungsangebot für Bienen zu diversifizieren. **
-
Ist Ginster winterfest?
Ist Ginster winterfest? Ginster ist eine winterharte Pflanze, die in der Regel gut mit kalten Temperaturen zurechtkommt. Allerdings kann es je nach Sorte und Standort zu Frostschäden kommen. Es ist ratsam, den Ginster im Herbst gut zu mulchen und vor starkem Frost zu schützen, um seine Überlebenschancen im Winter zu erhöhen. Zudem sollte darauf geachtet werden, dass der Boden gut durchlässig ist, um Staunässe zu vermeiden, die die Pflanze empfindlicher gegenüber Kälte machen könnte. Insgesamt ist Ginster eine robuste Pflanze, die mit den richtigen Pflegemaßnahmen gut durch den Winter kommt. **
Ähnliche Suchbegriffe für Ginster
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie riecht Ginster?
Ginster hat einen süßen und intensiven Duft, der oft als blumig und honigartig beschrieben wird. Die gelben Blüten verströmen einen angenehmen und frischen Geruch, der an Frühling und Sonnenschein erinnert. Manche Menschen empfinden den Geruch von Ginster als zitronig oder leicht würzig. Insgesamt ist der Duft von Ginster sehr charakteristisch und kann je nach Sorte und Umgebung variieren. Es lohnt sich, einmal an einem Ginsterstrauch zu schnuppern, um den einzigartigen Duft selbst zu erleben. **
-
Ist Ginster Immergrün?
Ist Ginster immergrün? Ginster ist eine Pflanzengattung, die zur Familie der Hülsenfrüchtler gehört. Es gibt verschiedene Arten von Ginster, einige davon sind immergrün, während andere Laub abwerfen. Die bekannteste immergrüne Art ist der Besenginster (Cytisus scoparius), der das ganze Jahr über grüne Blätter trägt. Andere Arten von Ginster können je nach Standort und Klima ihr Laub im Winter abwerfen. Insgesamt kann man also sagen, dass Ginster nicht immergrün ist, aber es gibt Arten, die das ganze Jahr über grün bleiben. **
-
Wo wächst Ginster?
Ginster wächst hauptsächlich in Europa, Asien und Nordafrika. Er bevorzugt sonnige Standorte und trockene Böden, wie zum Beispiel Heiden, Trockenrasen, Wälder und Waldränder. Ginster ist eine Pflanzengattung innerhalb der Familie der Hülsenfrüchtler und umfasst verschiedene Arten, die in unterschiedlichen Regionen wachsen können. In einigen Ländern wird Ginster auch als Zierpflanze in Gärten und Parks angebaut. Die gelben Blüten des Ginsterstrauchs sind besonders auffällig und ziehen oft Bienen und Schmetterlinge an. **
-
Wann blüht Ginster?
Ginster blüht normalerweise im Frühling, je nach Art und Standort kann dies jedoch variieren. Die Blütezeit kann von April bis Juni reichen. Ginster ist bekannt für seine leuchtend gelben Blüten, die oft in großen Mengen auftreten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.