Domain mini-url.de kaufen?
Wir ziehen mit dem Projekt
mini-url.de um.
Sind Sie am Kauf der Domain
mini-url.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mini-url.de kaufen?
Welche Seerose für Miniteich?
Welche Seerose für Miniteich? Wenn es um die Auswahl einer Seerose für einen Miniteich geht, ist es wichtig, eine Sorte zu wählen, die für kleine Gewässer geeignet ist. Es gibt spezielle Zwergseerosen, die sich gut für Miniteiche eignen und nicht zu groß werden. Es ist auch wichtig, darauf zu achten, dass die Seerose genügend Sonnenlicht bekommt, da sie für ihr Wachstum darauf angewiesen ist. Zudem sollte der Miniteich ausreichend Platz bieten, damit die Seerose sich gut entwickeln kann. Es gibt viele verschiedene Sorten zur Auswahl, daher ist es ratsam, sich vor dem Kauf über die spezifischen Bedürfnisse der jeweiligen Seerose zu informieren. **
Welches Gefäß für Miniteich?
Welche Art von Miniteich planen Sie zu gestalten? Soll es ein kleiner Teich für Wasserpflanzen sein oder eher ein dekoratives Element mit Schwimmblumen? Je nachdem, könnten unterschiedliche Gefäße besser geeignet sein. Möglicherweise eignen sich große Töpfe, Zinkwannen oder sogar spezielle Miniteich-Becken aus Kunststoff. Wichtig ist, dass das Gefäß wasserdicht ist und genügend Platz für die gewünschten Pflanzen bietet. Haben Sie schon konkrete Vorstellungen, wie Ihr Miniteich aussehen soll? **

Ähnliche Suchbegriffe für Miniteich
Top-Angebote
Produkte zum Begriff Miniteich:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Internet- und ComputersuchtInternet- und Computersucht , Ein Praxishandbuch für Therapeuten, Pädagogen und Eltern , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 3., erweiterte und überarbeitete Auflage, Erscheinungsjahr: 202306, Produktform: Kartoniert, Redaktion: Möller, Christoph~Fischer, Frank M., Auflage: 23003, Auflage/Ausgabe: 3., erweiterte und überarbeitete Auflage, Seitenzahl/Blattzahl: 353, Themenüberschrift: PSYCHOLOGY / Psychopathology / Addiction, Keyword: Computerspielsucht; Computersucht; Cybermobbing; Medienkonsum; Medienmündigkeit; Mediensucht; Spielsucht; Sucht; Suchterkrankungen; Suchtprävention, Fachschema: Prävention - Suchtprävention~Vorbeugung~Spielsucht~Sucht / Spielsucht~Sucht~Süchtig~Suchttherapie, Fachkategorie: Psychologie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Suchterkrankungen und Therapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 232, Breite: 155, Höhe: 18, Gewicht: 592, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2015020, Vorgänger EAN: 9783170239852 9783170218741, Ähnliches Produkt: 9783170261617, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Welche Pflanzen fur Miniteich?
Welche Pflanzen eignen sich für einen Miniteich? In einem Miniteich können verschiedene Wasserpflanzen wie Seerosen, Wasserlilien, Froschlöffel, Wasserschwertlilien und Zwergrohrkolben gepflanzt werden. Diese Pflanzen tragen nicht nur zur Verschönerung des Teiches bei, sondern bieten auch Lebensraum für verschiedene Tiere wie Libellen, Frösche und Insekten. Es ist wichtig, die Pflanzen entsprechend ihrer Größe und Wuchsgeschwindigkeit zu wählen, um ein ausgewogenes Ökosystem im Miniteich zu gewährleisten. Zudem sollten die Pflanzen regelmäßig gepflegt und bei Bedarf zurückgeschnitten werden, um ein gesundes Wachstum zu fördern. **
-
Welches Wasser für Miniteich?
Welches Wasser für Miniteich? Bei der Auswahl des Wassers für einen Miniteich ist es wichtig, auf die Qualität des Wassers zu achten. Idealerweise sollte das Wasser frei von Schadstoffen und Chemikalien sein, um die Gesundheit der Pflanzen und Tiere im Teich zu gewährleisten. Regenwasser ist eine gute Option, da es natürlicher und sauberer ist als Leitungswasser. Alternativ kann auch gefiltertes Leitungswasser verwendet werden, solange es keine schädlichen Chemikalien oder Rückstände enthält. Es ist ratsam, das Wasser regelmäßig zu testen und gegebenenfalls zu behandeln, um eine optimale Wasserqualität im Miniteich zu gewährleisten. **
-
Welcher Kies für Miniteich?
Welcher Kies für Miniteich? Bei der Auswahl des Kies für einen Miniteich ist es wichtig, einen Kies zu wählen, der nicht zu scharfkantig ist, um Verletzungen der Fische zu vermeiden. Außerdem sollte der Kies eine passende Größe haben, damit er nicht durch den Filter gespült wird. Ein natürlicher Kies in verschiedenen Farben kann den Miniteich optisch ansprechend gestalten. Es ist auch ratsam, den Kies vor dem Einbringen gründlich zu reinigen, um Schmutz und Staub zu entfernen. Letztendlich sollte der Kies gut abgestimmt sein, um eine harmonische Gesamtoptik des Miniteichs zu gewährleisten. **
-
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **


Welche Fische für den Miniteich?
Welche Fische für den Miniteich? Bei der Auswahl der Fische für einen Miniteich ist es wichtig, auf die Größe des Teiches zu achten, da nicht alle Fischarten für kleine Teiche geeignet sind. Kleine Fischarten wie Guppys, Platys oder Zwergfadenfische eignen sich gut für Miniteiche, da sie nicht viel Platz benötigen. Es ist auch wichtig, darauf zu achten, dass die Fische gut miteinander auskommen und die gleichen Wasserbedingungen benötigen. Zierfische wie Goldfische oder Kois sind aufgrund ihres Platzbedarfs und ihrer Größe nicht für Miniteiche geeignet. Es ist ratsam, sich vor dem Kauf von Fischen für den Miniteich über die Bedürfnisse der jeweiligen Fischarten zu informieren, um sicherzustellen, dass sie sich in ihrem neuen Zuhause wohlfühlen. **
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **
Top-Angebote
Produkte zum Begriff Miniteich:
-
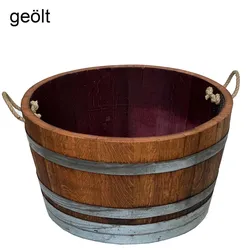
Temesso Halbiertes Weinfass als Miniteich - D70cm H40 100LHalbiertes Weinfass zum bepflanzen Bringen Sie ein kleines Biotop in Ihren Garten. Ein Miniteich mit unseren halben Weinfässern gelingt ganz leicht und Sie haben Ihren Garten um ein tolles Element bereichert. Libellen schwirren umher und Vögel kommen zum Trinken. So haben Sie dem gebrauchten Weinfass schnell zu einem zweiten Leben als Miniteich auf Ihrer Terrasse verholfen. Eigenschaften Durchmesser oben: 70cm (unten 53-56 cm) Höhe: 40 cm (innen: ca. 35 cm) Inhalt: 100 Liter, Gewicht: ca. 30 kg Material: Eichenholz massiv (Herkunft: Europa) Holz naturbelassen Spannringe verzinkt Sinnvolles Zubehör Geölte Oberfläche für Ihr Weinfass: Als Wetterschutz und um die natürliche Holzfarbe länger zu erhalten, ölen wir das Weinfass von außen. Das Holzöl verschließt die Poren des Holzes, wodurch Feuchtigkeit und Schmutz nicht mehr so leicht eindringen können. Ebenso kommt die Holzmaserung schöner zur Geltung. Wählen Sie oben bei Oberfläche "geölt" aus. Untersetzer / Füße für das Weinfass: Auch das härteste Holz verträgt es nicht, direkt auf Erde oder feuchtem Untergrund zu stehen. Um unter dem Weinfass für ausreichend Belüftung zu sorgen, bieten unsere Untersetzer eine dekorative Erhöhung aus Fassdauben. Hier dazu bestellen: Rollen: Die Rollen ermöglichen Ihnen, das Fass problemlos zu verschieben. Dies ist besonders hilfreich wenn das Fass eventuell im Winter ins Winterquartier gebracht werden soll oder öfters der Platz gewechselt werden muss. Gleichzeitig ist das halbe Fass von unten gut belüftet. Trageschlaufen: Die Halteschlaufen sind aus einem wetterfesten Nylongeflecht gefertigt. Mithilfe der Schlaufen lässt sich das Fass leichter Tragen und Verschieben. Wissenswertes Pflege: Die Fässer werden von uns dicht ausgeliefert. Sollte doch mal ein Fass zu lange trocken gestanden haben, können sich feine Spalten zwischen den Dauben bilden. Dann einfach Wasser das Fass mit Wasser füllen und das Holz kann wieder aufquellen. So wird es innerhalb von wenigen Tagen wieder dicht. Unter Umständen wird das Wasser in Ihrem neuen Holzfass beim ersten Befüllen etwas dickflüssig. Dies sind die natürlichen Rückstände des darin gelagerten Weins. Um einen Miniteich anzulegen, sollte das Wasser mehrere Male ausgewechselt werden um die Rotweinreste auszuschwemmen. Dann kann mit Kies, Wasserpflanzen und einer kleinen Teichpumpe das kleine Biotop gestaltet werden. Geschichte und Herstellung: Unsere Weinfässer stammen aus verschiedenen europäischen Weinregionen wie Italien, Frankreich und Spanien. Da Weingüter nur wenige Fässer pro Jahr abgeben, erhalten wir eine begrenzte Stückzahl. Die Fertigung erfolgt in traditionellen Küfnerbetrieben größtenteils in Handarbeit. Nach 3 bis 5 Jahren im Einsatz zur Verfeinerung von Weinen werden die Fässer aussortiert, da sie keinen Geschmack mehr abgeben. So bringt jedes Fass seine eigene Geschichte und Gebrauchsspuren mit. Nachhaltig einkaufen - Upcycling mit temesso Unsere in Europa handgefertigten Fässer werden aus geschmacklichen Gründen bereits nach wenigen Jahren von den Weingütern aussortiert. Geben Sie diesen hochwertigen Stücken ein zweites Leben und werden Sie Teil der Upcycling-Gemeinschaft!164,90 €*Versand: 14,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Internet- und ComputersuchtInternet- und Computersucht , Ein Praxishandbuch für Therapeuten, Pädagogen und Eltern , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 3., erweiterte und überarbeitete Auflage, Erscheinungsjahr: 202306, Produktform: Kartoniert, Redaktion: Möller, Christoph~Fischer, Frank M., Auflage: 23003, Auflage/Ausgabe: 3., erweiterte und überarbeitete Auflage, Seitenzahl/Blattzahl: 353, Themenüberschrift: PSYCHOLOGY / Psychopathology / Addiction, Keyword: Computerspielsucht; Computersucht; Cybermobbing; Medienkonsum; Medienmündigkeit; Mediensucht; Spielsucht; Sucht; Suchterkrankungen; Suchtprävention, Fachschema: Prävention - Suchtprävention~Vorbeugung~Spielsucht~Sucht / Spielsucht~Sucht~Süchtig~Suchttherapie, Fachkategorie: Psychologie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Suchterkrankungen und Therapie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohlhammer W., Verlag: Kohlhammer W., Verlag: Kohlhammer, W., GmbH, Länge: 232, Breite: 155, Höhe: 18, Gewicht: 592, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2015020, Vorgänger EAN: 9783170239852 9783170218741, Ähnliches Produkt: 9783170261617, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,46,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Seerose für Miniteich?
Welche Seerose für Miniteich? Wenn es um die Auswahl einer Seerose für einen Miniteich geht, ist es wichtig, eine Sorte zu wählen, die für kleine Gewässer geeignet ist. Es gibt spezielle Zwergseerosen, die sich gut für Miniteiche eignen und nicht zu groß werden. Es ist auch wichtig, darauf zu achten, dass die Seerose genügend Sonnenlicht bekommt, da sie für ihr Wachstum darauf angewiesen ist. Zudem sollte der Miniteich ausreichend Platz bieten, damit die Seerose sich gut entwickeln kann. Es gibt viele verschiedene Sorten zur Auswahl, daher ist es ratsam, sich vor dem Kauf über die spezifischen Bedürfnisse der jeweiligen Seerose zu informieren. **
-
Welches Gefäß für Miniteich?
Welche Art von Miniteich planen Sie zu gestalten? Soll es ein kleiner Teich für Wasserpflanzen sein oder eher ein dekoratives Element mit Schwimmblumen? Je nachdem, könnten unterschiedliche Gefäße besser geeignet sein. Möglicherweise eignen sich große Töpfe, Zinkwannen oder sogar spezielle Miniteich-Becken aus Kunststoff. Wichtig ist, dass das Gefäß wasserdicht ist und genügend Platz für die gewünschten Pflanzen bietet. Haben Sie schon konkrete Vorstellungen, wie Ihr Miniteich aussehen soll? **
-
Welche Pflanzen fur Miniteich?
Welche Pflanzen eignen sich für einen Miniteich? In einem Miniteich können verschiedene Wasserpflanzen wie Seerosen, Wasserlilien, Froschlöffel, Wasserschwertlilien und Zwergrohrkolben gepflanzt werden. Diese Pflanzen tragen nicht nur zur Verschönerung des Teiches bei, sondern bieten auch Lebensraum für verschiedene Tiere wie Libellen, Frösche und Insekten. Es ist wichtig, die Pflanzen entsprechend ihrer Größe und Wuchsgeschwindigkeit zu wählen, um ein ausgewogenes Ökosystem im Miniteich zu gewährleisten. Zudem sollten die Pflanzen regelmäßig gepflegt und bei Bedarf zurückgeschnitten werden, um ein gesundes Wachstum zu fördern. **
-
Welches Wasser für Miniteich?
Welches Wasser für Miniteich? Bei der Auswahl des Wassers für einen Miniteich ist es wichtig, auf die Qualität des Wassers zu achten. Idealerweise sollte das Wasser frei von Schadstoffen und Chemikalien sein, um die Gesundheit der Pflanzen und Tiere im Teich zu gewährleisten. Regenwasser ist eine gute Option, da es natürlicher und sauberer ist als Leitungswasser. Alternativ kann auch gefiltertes Leitungswasser verwendet werden, solange es keine schädlichen Chemikalien oder Rückstände enthält. Es ist ratsam, das Wasser regelmäßig zu testen und gegebenenfalls zu behandeln, um eine optimale Wasserqualität im Miniteich zu gewährleisten. **
Ähnliche Suchbegriffe für Miniteich
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welcher Kies für Miniteich?
Welcher Kies für Miniteich? Bei der Auswahl des Kies für einen Miniteich ist es wichtig, einen Kies zu wählen, der nicht zu scharfkantig ist, um Verletzungen der Fische zu vermeiden. Außerdem sollte der Kies eine passende Größe haben, damit er nicht durch den Filter gespült wird. Ein natürlicher Kies in verschiedenen Farben kann den Miniteich optisch ansprechend gestalten. Es ist auch ratsam, den Kies vor dem Einbringen gründlich zu reinigen, um Schmutz und Staub zu entfernen. Letztendlich sollte der Kies gut abgestimmt sein, um eine harmonische Gesamtoptik des Miniteichs zu gewährleisten. **
-
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
-
Welche Fische für den Miniteich?
Welche Fische für den Miniteich? Bei der Auswahl der Fische für einen Miniteich ist es wichtig, auf die Größe des Teiches zu achten, da nicht alle Fischarten für kleine Teiche geeignet sind. Kleine Fischarten wie Guppys, Platys oder Zwergfadenfische eignen sich gut für Miniteiche, da sie nicht viel Platz benötigen. Es ist auch wichtig, darauf zu achten, dass die Fische gut miteinander auskommen und die gleichen Wasserbedingungen benötigen. Zierfische wie Goldfische oder Kois sind aufgrund ihres Platzbedarfs und ihrer Größe nicht für Miniteiche geeignet. Es ist ratsam, sich vor dem Kauf von Fischen für den Miniteich über die Bedürfnisse der jeweiligen Fischarten zu informieren, um sicherzustellen, dass sie sich in ihrem neuen Zuhause wohlfühlen. **
-
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.