Domain mini-url.de kaufen?
Wir ziehen mit dem Projekt
mini-url.de um.
Sind Sie am Kauf der Domain
mini-url.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mini-url.de kaufen?
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **
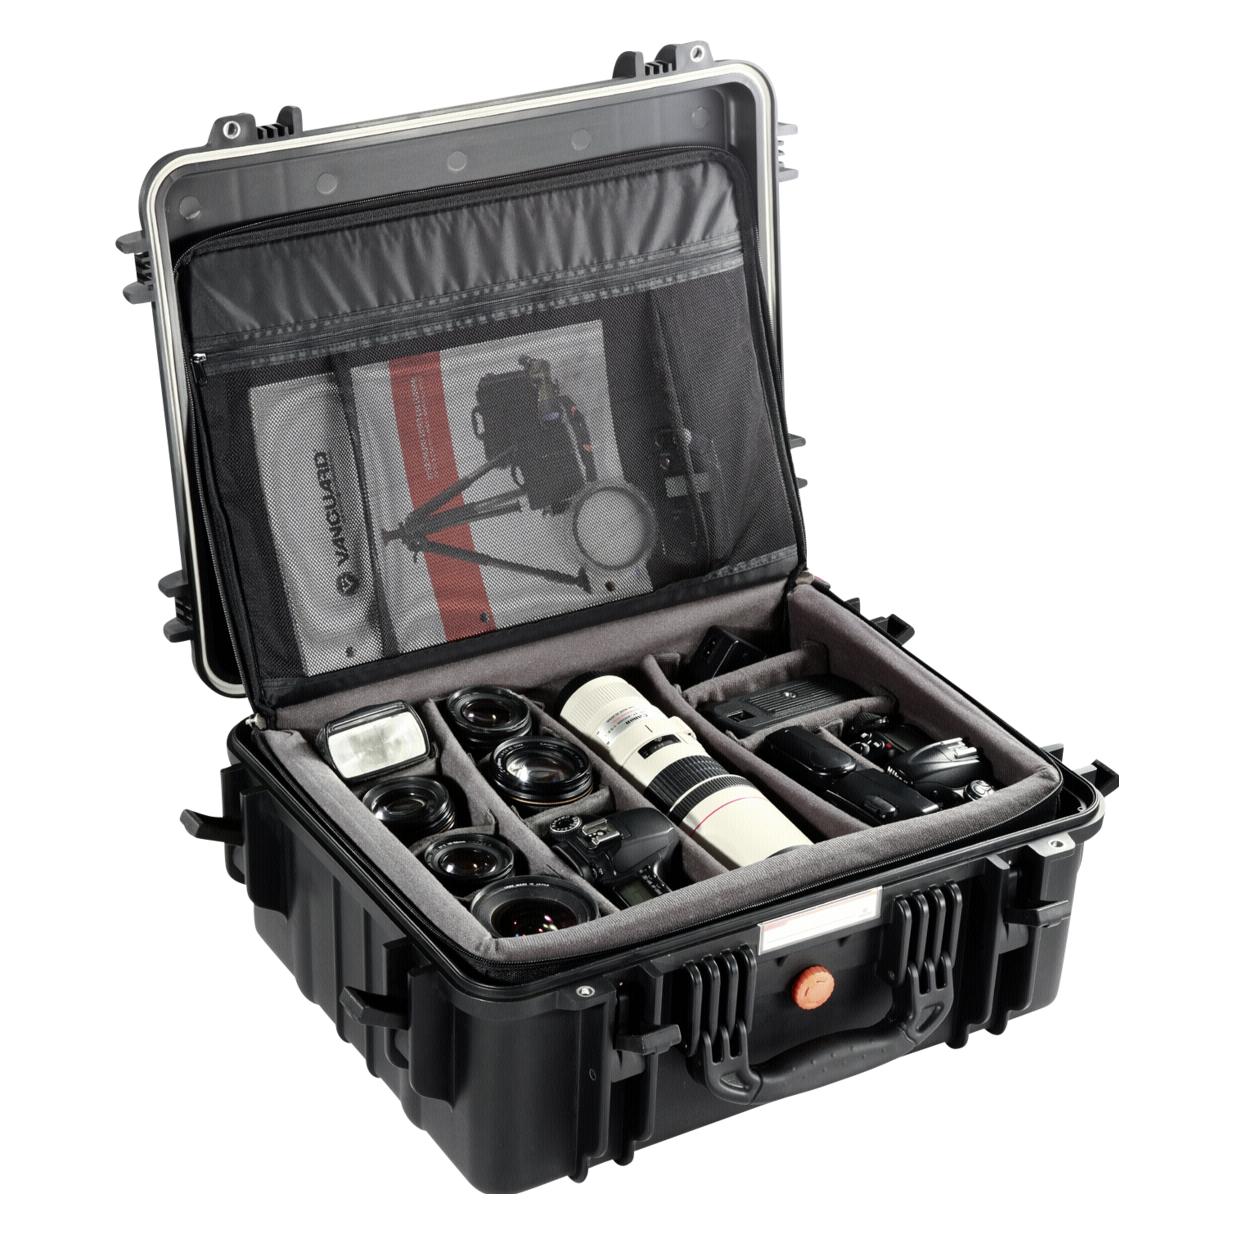

Ähnliche Suchbegriffe für Vanguard-Supreme-46D-Hartkoffer
Top-Angebote
Produkte zum Begriff Vanguard-Supreme-46D-Hartkoffer:
-
Vanguard Divider Bag 37 für Supreme Hartkoffer (Fotokoffer), Kameratasche, SchwarzEignet sich für zwei DSLR-Kameras mit Griffen und angesetzten Objektiven, bis zu vier zusätzliche Objektive, einen Blitz und Zubehör. Besitzer der Vanguard Supreme Hardcases werden den schwarzen Supreme Divider Bag 46 zu schätzen wissen. Dieser Einsatz kann als Ersatz für Koffer, die mit Schaumstoff geliefert wurden, oder als zusätzlicher Einsatz zur Aufbewahrung eines zweiten Kamerasystems oder anderer Ausrüstung verwendet werden. Gepolsterte und verstellbare Trennwände mit Druckverschluss dienen dem Schutz und der Organisation Ihrer Fotoausrüstung, während eine durchsichtige Netztasche mit Reissverschluss unter dem Deckel für die Aufbewahrung von Zubehör wie Filtern nützlich ist. Als vielseitiger Einsatz verfügt er über einen gepolsterten oberen Griff und einen Reissverschluss. Dicke, weiche Polsterung sorgt für optimalen Schutz der Ausrüstung.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Supreme: SupremeSupreme , Over the past 25 years, Supreme has transformed itself from a downtown New York skate shop into an iconic global brand. Supreme -the book-looks back on more than two decades of the creations, stories, and convention-defying attitude that are uniquely Supreme. Featuring more than 800 stunning images, from photographers such as Larry Clark, Ari Marcopoulos, and David Sims, readers will have unparallled access to behind-the-scenes content, including the company's highly limited products-everything from t-shirts to bicycles-and collaborations-Nan Goldin, Comme de Garçons, and Nike, to name a few. The book also features a curated section of lookbooks and an index of T-shirts released since Supreme's Spring/Summer 2010 collections. And, with written contributions by pop-culture critic Carlo McCormick and film director Harmony Korine, readers will get exclusive insight into Supreme's core ethos from two lifelong devotees. Known as much for its irreverent and iconoclastic spirit as it is for its commitment to design and quality, Supreme's products have become as recognizable and coveted as those from the world's top luxury brands-this book is no exception. Beautifully produced, the book is the epitome of Supreme's dedication to quality and design, including a reversible jacket with the signature red Supreme logo. , Unterbodenleuchten > Lichter & Leuchten , Erscheinungsjahr: 202002, Produktform: Leinen, Autoren: Supreme, Seitenzahl/Blattzahl: 352, Keyword: book;fashion;women;men;photography;coffee;table;graphic;design;hardcover;New;York;skate;shop;iconic;global;brand;photographer;Larry;Clark;Ari;Marcopoulos;David;Sim;collaborations;Comme;de;Garçons;Nike;Carlo;McCormick;Harmony;Korine;iconoclastic;designer;luxury;style;streatwear;clothing;skateboard;designer;lookbook;pop;culture;hoodie, Fachschema: Bekleidung / Mode~Entwurf / Mode~Mode~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt, Fachkategorie: Mode- und Styleguides~Architektur: Innenarchitektur, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Mode- und Textildesign: Accessoires, Thema: Entdecken, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Phaidon Verlag GmbH, Verlag: Phaidon Verlag GmbH, Verlag: Phaidon, Länge: 297, Breite: 235, Höhe: 40, Gewicht: 1751, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Warum wird Vanguard gehatet?
Es gibt verschiedene Gründe, warum Vanguard gehatet wird. Ein Grund könnte sein, dass Vanguard als einer der größten Vermögensverwalter der Welt oft als Symbol des Kapitalismus und der Finanzindustrie gesehen wird. Ein weiterer Grund könnte sein, dass Vanguard aufgrund seiner passiven Anlagestrategie und niedrigen Kosten viele traditionelle aktive Fondsmanager bedroht, was zu einer gewissen Feindseligkeit führen kann. Schließlich könnte der Hass auch von individuellen Erfahrungen oder Meinungen über die Leistung oder Ethik von Vanguard herrühren. **
-
Wie bekomme ich Vanguard?
Um Vanguard zu bekommen, musst du dich bei Vanguard anmelden und ein Konto eröffnen. Du kannst dies entweder online auf der Vanguard-Website tun oder dich an einen autorisierten Vanguard-Händler wenden. Sobald dein Konto eröffnet ist, kannst du Geld einzahlen und in die von Vanguard angebotenen Investmentfonds investieren. **
-
Was kennzeichnet alles Vanguard?
Vanguard zeichnet sich durch seine langjährige Erfahrung und Expertise im Bereich der passiven Indexfonds aus. Das Unternehmen legt großen Wert auf kostengünstige Anlagelösungen und Transparenz für seine Kunden. Vanguard ist bekannt für seine breite Palette an Investmentprodukten und seine Philosophie, langfristig orientierte Anleger zu unterstützen. **
-
Was ist Cardfight Vanguard?
Cardfight Vanguard ist ein Sammelkartenspiel, das von Bushiroad entwickelt wurde. In dem Spiel treten zwei Spieler gegeneinander an und versuchen, durch geschicktes Ausspielen von Karten und taktisches Vorgehen den Gegner zu besiegen. Jeder Spieler übernimmt die Rolle eines Kartenspielers und nutzt sein Deck, um Kreaturen zu beschwören, Angriffe auszuführen und den Gegner zu besiegen. Das Spiel hat auch eine Anime-Serie und Manga-Adaption, die die Abenteuer von verschiedenen Charakteren im Cardfight Vanguard-Universum erzählt. **


Vanguard oder Modern Warfare?
Das hängt von deinen Vorlieben ab. Wenn du ein Fan von Ego-Shootern bist und gerne realistische Kriegsszenarien spielst, dann ist Modern Warfare wahrscheinlich die bessere Wahl für dich. Wenn du jedoch lieber ein taktisches Strategiespiel spielst, bei dem du eine Gruppe von Soldaten befehligst, dann könnte Vanguard eher dein Ding sein. **
Was ist eine URL-Weiterleitung und wie funktioniert sie?
Eine URL-Weiterleitung ist eine Methode, um Besucher von einer URL zu einer anderen URL umzuleiten. Dies kann aus verschiedenen Gründen erfolgen, z.B. um eine neue Website zu promoten oder um eine fehlerhafte URL zu korrigieren. Die Weiterleitung wird durch den Server konfiguriert, der den Besucher automatisch zur neuen URL weiterleitet. **
Top-Angebote
Produkte zum Begriff Vanguard-Supreme-46D-Hartkoffer:
-
Vanguard Supreme 40F Hartkoffer (Fotokoffer), Kameratasche, SchwarzVanguard Supreme 40F Hartkoffer Nahezu unverwüstlich! Die robusten Hartkoffer der Vanguard Supreme Serie sind aufgrund ihrer innovativen Fabrikationsmerkmale extrem stark und langlebig: Sie besitzen eine O-Ring Dichtung, sind wasserdicht (tauchdicht bis 5 Meter), luftdicht und selbst extreme Temperaturen können ihnen nichts anhaben (-40 °C bis 95 °C). Die Koffer der Supreme Serie sind optimal für Flugreisen, denn sie verfügen über ein automatisches Druckausgleichsventil, das im Falle von Luftdruckveränderungen für einen schnellen Ausgleich sorgt, und sie halten eine Aussenlast von 120 kg aus. Rutschfeste Gummifüsse und ein stabiler Tragegriff tragen zur hohen Strapazierfähigkeit bei. Die soliden Schnellverschlüsse halten die Koffer sicher zusammen und die mit Stahl verstärkten Schlossbügel ermöglichen eine ultra-verlässliche Anbringung von Vorhängeschlössern für zusätzlichen Schutz. Der Fotokoffer Supreme 40F verfügt über eine Dichtschaumstoffeinlage aus hexagonalen Modulen, die eine optimale individuelle Anpassung an Ihre Ausrüstung ermöglichen. - Wasserdicht und luftdicht (tauchdicht bis 5 Meter) - Zwei Aufbewahrungs-Ebenen - Anpassbare, hexagonal-vorgestanzte Dichtschaumstoffpolsterung - Stahlverstärkte Schlossbügel - Gepolsterter Tragegriff Technische Daten: - Innenabmessungen: 430 x 295 x 175 mm - Aussenabmessungen: 465 x 365 x 195 mm - Gewicht: 4,4 kg.189,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vanguard Divider Bag 37 für Supreme Hartkoffer (Fotokoffer), Kameratasche, SchwarzEignet sich für zwei DSLR-Kameras mit Griffen und angesetzten Objektiven, bis zu vier zusätzliche Objektive, einen Blitz und Zubehör. Besitzer der Vanguard Supreme Hardcases werden den schwarzen Supreme Divider Bag 46 zu schätzen wissen. Dieser Einsatz kann als Ersatz für Koffer, die mit Schaumstoff geliefert wurden, oder als zusätzlicher Einsatz zur Aufbewahrung eines zweiten Kamerasystems oder anderer Ausrüstung verwendet werden. Gepolsterte und verstellbare Trennwände mit Druckverschluss dienen dem Schutz und der Organisation Ihrer Fotoausrüstung, während eine durchsichtige Netztasche mit Reissverschluss unter dem Deckel für die Aufbewahrung von Zubehör wie Filtern nützlich ist. Als vielseitiger Einsatz verfügt er über einen gepolsterten oberen Griff und einen Reissverschluss. Dicke, weiche Polsterung sorgt für optimalen Schutz der Ausrüstung.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Supreme: SupremeSupreme , Over the past 25 years, Supreme has transformed itself from a downtown New York skate shop into an iconic global brand. Supreme -the book-looks back on more than two decades of the creations, stories, and convention-defying attitude that are uniquely Supreme. Featuring more than 800 stunning images, from photographers such as Larry Clark, Ari Marcopoulos, and David Sims, readers will have unparallled access to behind-the-scenes content, including the company's highly limited products-everything from t-shirts to bicycles-and collaborations-Nan Goldin, Comme de Garçons, and Nike, to name a few. The book also features a curated section of lookbooks and an index of T-shirts released since Supreme's Spring/Summer 2010 collections. And, with written contributions by pop-culture critic Carlo McCormick and film director Harmony Korine, readers will get exclusive insight into Supreme's core ethos from two lifelong devotees. Known as much for its irreverent and iconoclastic spirit as it is for its commitment to design and quality, Supreme's products have become as recognizable and coveted as those from the world's top luxury brands-this book is no exception. Beautifully produced, the book is the epitome of Supreme's dedication to quality and design, including a reversible jacket with the signature red Supreme logo. , Unterbodenleuchten > Lichter & Leuchten , Erscheinungsjahr: 202002, Produktform: Leinen, Autoren: Supreme, Seitenzahl/Blattzahl: 352, Keyword: book;fashion;women;men;photography;coffee;table;graphic;design;hardcover;New;York;skate;shop;iconic;global;brand;photographer;Larry;Clark;Ari;Marcopoulos;David;Sim;collaborations;Comme;de;Garçons;Nike;Carlo;McCormick;Harmony;Korine;iconoclastic;designer;luxury;style;streatwear;clothing;skateboard;designer;lookbook;pop;culture;hoodie, Fachschema: Bekleidung / Mode~Entwurf / Mode~Mode~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt, Fachkategorie: Mode- und Styleguides~Architektur: Innenarchitektur, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Mode- und Textildesign: Accessoires, Thema: Entdecken, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Phaidon Verlag GmbH, Verlag: Phaidon Verlag GmbH, Verlag: Phaidon, Länge: 297, Breite: 235, Höhe: 40, Gewicht: 1751, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0080, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
-
Wie erstelle ich ein URL Link?
Um einen URL-Link zu erstellen, musst du zuerst die vollständige Webadresse eingeben, die du verlinken möchtest. Dann markiere den Text oder das Bild, das du als Link verwenden möchtest. Klicke auf den Link-Button in deinem Texteditor und füge die Webadresse ein. Alternativ kannst du auch die Tastenkombination Strg + K verwenden, um einen Link einzufügen. Vergiss nicht, den Link zu testen, um sicherzustellen, dass er richtig funktioniert. **
-
Warum wird Vanguard gehatet?
Es gibt verschiedene Gründe, warum Vanguard gehatet wird. Ein Grund könnte sein, dass Vanguard als einer der größten Vermögensverwalter der Welt oft als Symbol des Kapitalismus und der Finanzindustrie gesehen wird. Ein weiterer Grund könnte sein, dass Vanguard aufgrund seiner passiven Anlagestrategie und niedrigen Kosten viele traditionelle aktive Fondsmanager bedroht, was zu einer gewissen Feindseligkeit führen kann. Schließlich könnte der Hass auch von individuellen Erfahrungen oder Meinungen über die Leistung oder Ethik von Vanguard herrühren. **
-
Wie bekomme ich Vanguard?
Um Vanguard zu bekommen, musst du dich bei Vanguard anmelden und ein Konto eröffnen. Du kannst dies entweder online auf der Vanguard-Website tun oder dich an einen autorisierten Vanguard-Händler wenden. Sobald dein Konto eröffnet ist, kannst du Geld einzahlen und in die von Vanguard angebotenen Investmentfonds investieren. **
Ähnliche Suchbegriffe für Vanguard-Supreme-46D-Hartkoffer
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was kennzeichnet alles Vanguard?
Vanguard zeichnet sich durch seine langjährige Erfahrung und Expertise im Bereich der passiven Indexfonds aus. Das Unternehmen legt großen Wert auf kostengünstige Anlagelösungen und Transparenz für seine Kunden. Vanguard ist bekannt für seine breite Palette an Investmentprodukten und seine Philosophie, langfristig orientierte Anleger zu unterstützen. **
-
Was ist Cardfight Vanguard?
Cardfight Vanguard ist ein Sammelkartenspiel, das von Bushiroad entwickelt wurde. In dem Spiel treten zwei Spieler gegeneinander an und versuchen, durch geschicktes Ausspielen von Karten und taktisches Vorgehen den Gegner zu besiegen. Jeder Spieler übernimmt die Rolle eines Kartenspielers und nutzt sein Deck, um Kreaturen zu beschwören, Angriffe auszuführen und den Gegner zu besiegen. Das Spiel hat auch eine Anime-Serie und Manga-Adaption, die die Abenteuer von verschiedenen Charakteren im Cardfight Vanguard-Universum erzählt. **
-
Vanguard oder Modern Warfare?
Das hängt von deinen Vorlieben ab. Wenn du ein Fan von Ego-Shootern bist und gerne realistische Kriegsszenarien spielst, dann ist Modern Warfare wahrscheinlich die bessere Wahl für dich. Wenn du jedoch lieber ein taktisches Strategiespiel spielst, bei dem du eine Gruppe von Soldaten befehligst, dann könnte Vanguard eher dein Ding sein. **
-
Was ist eine URL-Weiterleitung und wie funktioniert sie?
Eine URL-Weiterleitung ist eine Methode, um Besucher von einer URL zu einer anderen URL umzuleiten. Dies kann aus verschiedenen Gründen erfolgen, z.B. um eine neue Website zu promoten oder um eine fehlerhafte URL zu korrigieren. Die Weiterleitung wird durch den Server konfiguriert, der den Besucher automatisch zur neuen URL weiterleitet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.