Domain mini-url.de kaufen?
Wir ziehen mit dem Projekt
mini-url.de um.
Sind Sie am Kauf der Domain
mini-url.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mini-url.de kaufen?
Gab es jemals eine Zeit, in der nirgendwo Krieg herrschte?
Es gibt keine dokumentierte Zeit in der Geschichte, in der es keinen Krieg auf der Welt gegeben hat. Konflikte und Kriege sind ein Teil der menschlichen Geschichte und haben in verschiedenen Regionen und zu verschiedenen Zeiten stattgefunden. Es gab jedoch Zeiten, in denen bestimmte Regionen oder Länder relativ friedlich waren, während anderswo Kriege tobten. **
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **

Ähnliche Suchbegriffe für Und-draussen-herrschte-Krieg
Top-Angebote
Produkte zum Begriff Und-draussen-herrschte-Krieg:
-
Einfach gärtnern - drinnen und draussen, Schulbücher von Gabriele KremerOb im Schulgarten oder auf der Fensterbank - jetzt entdecken Ihre Schülerinnen und Schüler im Förderschwerpunkt geistige Entwicklung aktiv Pfefferminze, Tomate und Co.! Vom traditionellen Schulgarten bis zu Konzepten wie Urban Gardening oder Permakultur - Gärtnern hat in den letzten Jahren immer mehr an Bedeutung gewonnen. Damit auch Kinder und Jugendliche mit geistiger Behinderung Freude am Gärtnern erleben und verstehen, worauf es bei der Umsetzung ankommt, benötigen sie einfache Texte und Anleitungen zum Pflanzen und Pflegen sowie kurze Rezepte zur Verarbeitung des Geernteten. Mit diesem Band erhalten Sie das passende Unterrichtsmaterial zu den wichtigsten Kräutern und Gemüsesorten. Das Heft gliedert sich in drei Teile: Kräuter im Topf, verschiedene Gemüsesorten und Anleitungen zum Anfertigen von einfachen Geschenken aus dem Garten. Das Material führt als roter Faden durch die Welt der Nutzpflanzen und ermöglicht eine strukturierte Herangehensweise: kurze Sachtexte, Pflege-Anleitungen und Arbeitsblätter werden zu jeder Pflanze auf die gleiche Art eingeführt. So können Ihre Schülerinnen und Schüler die Übungen schnell wiedererkennen und sie selbstständig bearbeiten. Im digitalen Zusatzmaterial finden Sie zusätzliche Arbeitsblätter und Vorlagen in Form veränderbarer Word-Dateien, um Ihnen eine einfache Unterrichtsvorbereitung und individuelle Differenzierung zu ermöglichen.33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hamburg. Krieg und NachkriegHamburg. Krieg und Nachkrieg , Zwei große Katastrophen beherrschen die Geschichte Hamburgs und haben die tiefgreifendsten Veränderungen des Hamburger Stadtbilds bewirkt: der Große Brand von 1842 und die alliierten Bombenangriffe vom Juli 1943, die sich unter ihrem biblischen Codenamen 'Operation Gomorrha' tief ins Gedächtnis der Stadt eingebrannt haben. Etwa ein Drittel aller Gebäude der Stadt wurde dabei zerstört, Zehntausende Hamburger verloren ihr Leben, Hunderttausende machten die Zerstörungen obdachlos. Mit den Augen von sechs bedeutenden Stadtfotografen und einer jüngst wiederentdeckten Hamburg-Fotografin zeigt dieser Bildband die nationalsozialistische Vorgeschichte und die traumatische Nachgeschichte dieses epochalen Ereignisses der Hamburger Stadtgeschichte zwischen 1939 und 1949 - von dem Jahr, in dem der Zweite Weltkrieg begann, bis zum Gründungsjahr der Bundesrepublik. Zu sehen sind nationalsozialistischer Größenwahn und seine Manifestationen in Propaganda und Militär, dann immer größere Kriegszerstörungen, Farbaufnahmen und heimlich entstandene Fotografien des Feuersturms sowie KZ-Häftlinge beim zwangsweisen Räumungseinsatz, schließlich das letzte Aufgebot von Jungen und alten Männern im Volkssturm und eindringliche Porträtfotografien aus Notunterkünften und dem langen Hungerwinter, der die Stadt zu Beginn des Jahres 1947 für Monate erstarren ließ - bevor sich auf Märkten und im Straßenhandel Vorboten des Wirtschaftswunders und neues Leben zu regen beginnen. , Einspritzdüsen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Erscheinungsjahr: 201711, Produktform: Leinen, Fotograph: Andres, Erich~Beutler, Willi~Lüden, Walter~O'Swald-Ruperti, Ruperti~Scheerer, Theo~Schmidt-Luchs, Hugo~Schorer, Joseph, Redaktion: Zimmermann, Jan, Auflage: 17001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 240, Abbildungen: Farb- und s/w-Abbildungen, Keyword: Fotografie; Zweiter Weltkrieg, Fachschema: Hamburg / Bildband~Nachkriegszeit, Fachkategorie: einzelne Fotografen~Orte und Menschen: Sachbuch, Bildbände, Region: Hamburg, Zeitraum: 1940 bis 1949 n. Chr., Warengruppe: HC/Bildbände/Deutschland, Fachkategorie: Zweiter Weltkrieg, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Junius Verlag GmbH, Verlag: Junius Verlag GmbH, Verlag: Junius Verlag, Länge: 284, Breite: 265, Höhe: 30, Gewicht: 2085, Produktform: Gebunden, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer, WolkenId: 285514549,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Was ist eine URL-Weiterleitung und wie funktioniert sie?
Eine URL-Weiterleitung ist eine Methode, um Besucher von einer URL zu einer anderen URL umzuleiten. Dies kann aus verschiedenen Gründen erfolgen, z.B. um eine neue Website zu promoten oder um eine fehlerhafte URL zu korrigieren. Die Weiterleitung wird durch den Server konfiguriert, der den Besucher automatisch zur neuen URL weiterleitet. **
-
Welcher Zar herrschte 1917?
Welcher Zar herrschte 1917? Diese Frage bezieht sich auf die Zeit der Russischen Revolution, als Zar Nikolaus II. die Herrschaft über das Russische Reich innehatte. Nikolaus II. war der letzte Zar Russlands und regierte von 1894 bis zu seiner Abdankung im März 1917. Seine Herrschaft war geprägt von politischen Unruhen, wirtschaftlichen Problemen und sozialen Spannungen, die letztendlich zur Revolution führten. Nach seiner Abdankung wurde er und seine Familie unter Hausarrest gestellt und später im Jahr 1918 hingerichtet. **
-
Wann herrschte die Cholera?
Die Cholera ist eine Infektionskrankheit, die seit Jahrhunderten bekannt ist. Sie trat erstmals im 19. Jahrhundert in Europa auf und breitete sich schnell über den gesamten Kontinent aus. Die erste große Cholera-Pandemie ereignete sich zwischen 1817 und 1824. Weitere Pandemien folgten in den Jahren 1826-1837, 1846-1860 und 1863-1875. Die Cholera war besonders in städtischen Gebieten verbreitet, wo die hygienischen Bedingungen oft schlecht waren. Erst mit der Entdeckung von Vibrio cholerae als Erreger der Cholera und der Entwicklung von Maßnahmen zur Wasserreinigung und Hygiene konnte die Ausbreitung der Krankheit eingedämmt werden. **
-
Wie lange herrschte Stalin?
Stalin herrschte über die Sowjetunion von 1922 bis zu seinem Tod im Jahr 1953, was insgesamt 31 Jahre waren. Er übernahm die Führung der UdSSR nach dem Tod Lenins und setzte sich in den folgenden Jahren erfolgreich gegen politische Rivalen durch. Während seiner Herrschaft verfolgte er eine Politik der Industrialisierung und Kollektivierung, die zu Millionen von Todesopfern führte. Seine Diktatur war geprägt von Repressionen, Verfolgungen und Massenterror, der Millionen von Menschenleben kostete. Stalin wird oft als einer der brutalsten Diktatoren des 20. Jahrhunderts betrachtet. **


Wie funktioniert eine URL-Verkürzung und welche Vorteile bietet sie?
Eine URL-Verkürzung funktioniert, indem sie eine lange URL in eine kürzere Version umwandelt, die einfacher zu teilen und zu merken ist. Dies geschieht durch einen Dienst, der die ursprüngliche URL in eine kürzere umleitet. Die Vorteile sind eine verbesserte Ästhetik, bessere Lesbarkeit, weniger Platzbedarf und eine einfachere Verbreitung in sozialen Medien. **
Wie funktioniert die URL-Verkürzung und welche Vorteile bietet sie?
Die URL-Verkürzung funktioniert, indem lange URLs in kürzere Links umgewandelt werden, die einfacher zu teilen und zu merken sind. Dies geschieht durch Dienste wie Bitly oder TinyURL, die die ursprüngliche URL in eine kürzere Version umwandeln. Die Vorteile der URL-Verkürzung sind eine verbesserte Ästhetik, bessere Lesbarkeit, einfachere Weitergabe in sozialen Medien und eine bessere Verfolgung von Klicks und Analysen. **
Top-Angebote
Produkte zum Begriff Und-draussen-herrschte-Krieg:
-
und draussen herrschte Krieg, Fachbücher von Martin StotzerDas Buch "Und draussen herrschte Krieg" von Martin Stotzer bietet einen tiefen Einblick in die Geschichte des Interniertenlagers in Büren an der Aare während des Zweiten Weltkriegs. Es beleuchtet die Erfahrungen und Schicksale der dort internierten Menschen, darunter Polen, Juden, Italiener und Russen. Der Autor schildert die ersten Einquartierungen, den Lagerbau sowie kulturelle Aktivitäten wie Konzerte und Theateraufführungen. Zudem wird ein bisher unveröffentlichter Augenzeugenbericht über den Massenmord in Anin bei Warschau präsentiert. Stotzer thematisiert auch die Akzeptanz nationalsozialistischer Ideologien und die Reaktionen der Schweizer Bevölkerung auf die Kriegsereignisse. Mit einem historischen Überblick und persönlichen Erzählungen wird die komplexe Realität dieser Zeit anschaulich dargestellt.34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
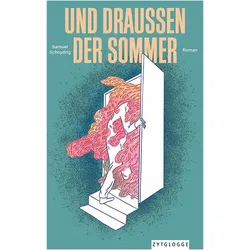
Und Draussen Der Sommer, Belletristik von Samuel Schnydrig"Und Draussen Der Sommer" von Samuel Schnydrig ist ein fesselnder Roman, der die Geschichten von drei Menschen über verschiedene Epochen hinweg miteinander verknüpft. Im Jahr 1961 kämpft Anna gegen die Dämonen ihrer Krankheit, während Paula 1994 den Entschluss fasst, ihr bisheriges Leben hinter sich zu lassen. Manni begibt sich 2009 auf einen wahnwitzigen Selbstfindungstrip. Der Roman schildert auf drei Zeitebenen jeweils eine schicksalhafte Woche im Leben der Protagonisten, geprägt von extremer Hitze, bedeutenden Entscheidungen und Abschieden. Die Erzählung entfaltet sich durch einen schnellen Szenenschnitt und ein virtuos gestaltetes Wechselspiel von inneren Monologen und pointierten Dialogen, was dem Werk Tempo, Witz und Leichtigkeit verleiht. Samuel Schnydrig gelingt es, biografische Brüche sensibel zu thematisieren und die Verknüpfungen zwischen den Charakteren auf eindrucksvolle Weise darzustellen. Die tanzende Mimi, die in allen Handlungssträngen auftaucht, fügt eine zusätzliche Dimension hinzu und lässt die Leser*innen tief in die emotionalen und psychologischen Herausforderungen der Figuren eintauchen.26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Einfach gärtnern - drinnen und draussen, Schulbücher von Gabriele KremerOb im Schulgarten oder auf der Fensterbank - jetzt entdecken Ihre Schülerinnen und Schüler im Förderschwerpunkt geistige Entwicklung aktiv Pfefferminze, Tomate und Co.! Vom traditionellen Schulgarten bis zu Konzepten wie Urban Gardening oder Permakultur - Gärtnern hat in den letzten Jahren immer mehr an Bedeutung gewonnen. Damit auch Kinder und Jugendliche mit geistiger Behinderung Freude am Gärtnern erleben und verstehen, worauf es bei der Umsetzung ankommt, benötigen sie einfache Texte und Anleitungen zum Pflanzen und Pflegen sowie kurze Rezepte zur Verarbeitung des Geernteten. Mit diesem Band erhalten Sie das passende Unterrichtsmaterial zu den wichtigsten Kräutern und Gemüsesorten. Das Heft gliedert sich in drei Teile: Kräuter im Topf, verschiedene Gemüsesorten und Anleitungen zum Anfertigen von einfachen Geschenken aus dem Garten. Das Material führt als roter Faden durch die Welt der Nutzpflanzen und ermöglicht eine strukturierte Herangehensweise: kurze Sachtexte, Pflege-Anleitungen und Arbeitsblätter werden zu jeder Pflanze auf die gleiche Art eingeführt. So können Ihre Schülerinnen und Schüler die Übungen schnell wiedererkennen und sie selbstständig bearbeiten. Im digitalen Zusatzmaterial finden Sie zusätzliche Arbeitsblätter und Vorlagen in Form veränderbarer Word-Dateien, um Ihnen eine einfache Unterrichtsvorbereitung und individuelle Differenzierung zu ermöglichen.33,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hamburg. Krieg und NachkriegHamburg. Krieg und Nachkrieg , Zwei große Katastrophen beherrschen die Geschichte Hamburgs und haben die tiefgreifendsten Veränderungen des Hamburger Stadtbilds bewirkt: der Große Brand von 1842 und die alliierten Bombenangriffe vom Juli 1943, die sich unter ihrem biblischen Codenamen 'Operation Gomorrha' tief ins Gedächtnis der Stadt eingebrannt haben. Etwa ein Drittel aller Gebäude der Stadt wurde dabei zerstört, Zehntausende Hamburger verloren ihr Leben, Hunderttausende machten die Zerstörungen obdachlos. Mit den Augen von sechs bedeutenden Stadtfotografen und einer jüngst wiederentdeckten Hamburg-Fotografin zeigt dieser Bildband die nationalsozialistische Vorgeschichte und die traumatische Nachgeschichte dieses epochalen Ereignisses der Hamburger Stadtgeschichte zwischen 1939 und 1949 - von dem Jahr, in dem der Zweite Weltkrieg begann, bis zum Gründungsjahr der Bundesrepublik. Zu sehen sind nationalsozialistischer Größenwahn und seine Manifestationen in Propaganda und Militär, dann immer größere Kriegszerstörungen, Farbaufnahmen und heimlich entstandene Fotografien des Feuersturms sowie KZ-Häftlinge beim zwangsweisen Räumungseinsatz, schließlich das letzte Aufgebot von Jungen und alten Männern im Volkssturm und eindringliche Porträtfotografien aus Notunterkünften und dem langen Hungerwinter, der die Stadt zu Beginn des Jahres 1947 für Monate erstarren ließ - bevor sich auf Märkten und im Straßenhandel Vorboten des Wirtschaftswunders und neues Leben zu regen beginnen. , Einspritzdüsen > Einspritzanlagen & Teile , Auflage: 1. Auflage, Erscheinungsjahr: 201711, Produktform: Leinen, Fotograph: Andres, Erich~Beutler, Willi~Lüden, Walter~O'Swald-Ruperti, Ruperti~Scheerer, Theo~Schmidt-Luchs, Hugo~Schorer, Joseph, Redaktion: Zimmermann, Jan, Auflage: 17001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 240, Abbildungen: Farb- und s/w-Abbildungen, Keyword: Fotografie; Zweiter Weltkrieg, Fachschema: Hamburg / Bildband~Nachkriegszeit, Fachkategorie: einzelne Fotografen~Orte und Menschen: Sachbuch, Bildbände, Region: Hamburg, Zeitraum: 1940 bis 1949 n. Chr., Warengruppe: HC/Bildbände/Deutschland, Fachkategorie: Zweiter Weltkrieg, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Junius Verlag GmbH, Verlag: Junius Verlag GmbH, Verlag: Junius Verlag, Länge: 284, Breite: 265, Höhe: 30, Gewicht: 2085, Produktform: Gebunden, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer, WolkenId: 285514549,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gab es jemals eine Zeit, in der nirgendwo Krieg herrschte?
Es gibt keine dokumentierte Zeit in der Geschichte, in der es keinen Krieg auf der Welt gegeben hat. Konflikte und Kriege sind ein Teil der menschlichen Geschichte und haben in verschiedenen Regionen und zu verschiedenen Zeiten stattgefunden. Es gab jedoch Zeiten, in denen bestimmte Regionen oder Länder relativ friedlich waren, während anderswo Kriege tobten. **
-
Wie kann man eine Web-Adresse (URL) erstellen und wofür wird sie im Internet verwendet?
Eine Web-Adresse wird erstellt, indem man den gewünschten Domainnamen registriert und mit einer Top-Level-Domain kombiniert. Sie wird im Internet verwendet, um auf eine bestimmte Webseite oder Ressource zuzugreifen, indem man sie in die Adressleiste eines Browsers eingibt. Die URL dient als eindeutige Kennung für eine Webseite und ermöglicht es Benutzern, schnell und einfach auf die gewünschten Inhalte zuzugreifen. **
-
Was ist eine URL-Weiterleitung und wie funktioniert sie?
Eine URL-Weiterleitung ist eine Methode, um Besucher von einer URL zu einer anderen URL umzuleiten. Dies kann aus verschiedenen Gründen erfolgen, z.B. um eine neue Website zu promoten oder um eine fehlerhafte URL zu korrigieren. Die Weiterleitung wird durch den Server konfiguriert, der den Besucher automatisch zur neuen URL weiterleitet. **
-
Welcher Zar herrschte 1917?
Welcher Zar herrschte 1917? Diese Frage bezieht sich auf die Zeit der Russischen Revolution, als Zar Nikolaus II. die Herrschaft über das Russische Reich innehatte. Nikolaus II. war der letzte Zar Russlands und regierte von 1894 bis zu seiner Abdankung im März 1917. Seine Herrschaft war geprägt von politischen Unruhen, wirtschaftlichen Problemen und sozialen Spannungen, die letztendlich zur Revolution führten. Nach seiner Abdankung wurde er und seine Familie unter Hausarrest gestellt und später im Jahr 1918 hingerichtet. **
Ähnliche Suchbegriffe für Und-draussen-herrschte-Krieg
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann herrschte die Cholera?
Die Cholera ist eine Infektionskrankheit, die seit Jahrhunderten bekannt ist. Sie trat erstmals im 19. Jahrhundert in Europa auf und breitete sich schnell über den gesamten Kontinent aus. Die erste große Cholera-Pandemie ereignete sich zwischen 1817 und 1824. Weitere Pandemien folgten in den Jahren 1826-1837, 1846-1860 und 1863-1875. Die Cholera war besonders in städtischen Gebieten verbreitet, wo die hygienischen Bedingungen oft schlecht waren. Erst mit der Entdeckung von Vibrio cholerae als Erreger der Cholera und der Entwicklung von Maßnahmen zur Wasserreinigung und Hygiene konnte die Ausbreitung der Krankheit eingedämmt werden. **
-
Wie lange herrschte Stalin?
Stalin herrschte über die Sowjetunion von 1922 bis zu seinem Tod im Jahr 1953, was insgesamt 31 Jahre waren. Er übernahm die Führung der UdSSR nach dem Tod Lenins und setzte sich in den folgenden Jahren erfolgreich gegen politische Rivalen durch. Während seiner Herrschaft verfolgte er eine Politik der Industrialisierung und Kollektivierung, die zu Millionen von Todesopfern führte. Seine Diktatur war geprägt von Repressionen, Verfolgungen und Massenterror, der Millionen von Menschenleben kostete. Stalin wird oft als einer der brutalsten Diktatoren des 20. Jahrhunderts betrachtet. **
-
Wie funktioniert eine URL-Verkürzung und welche Vorteile bietet sie?
Eine URL-Verkürzung funktioniert, indem sie eine lange URL in eine kürzere Version umwandelt, die einfacher zu teilen und zu merken ist. Dies geschieht durch einen Dienst, der die ursprüngliche URL in eine kürzere umleitet. Die Vorteile sind eine verbesserte Ästhetik, bessere Lesbarkeit, weniger Platzbedarf und eine einfachere Verbreitung in sozialen Medien. **
-
Wie funktioniert die URL-Verkürzung und welche Vorteile bietet sie?
Die URL-Verkürzung funktioniert, indem lange URLs in kürzere Links umgewandelt werden, die einfacher zu teilen und zu merken sind. Dies geschieht durch Dienste wie Bitly oder TinyURL, die die ursprüngliche URL in eine kürzere Version umwandeln. Die Vorteile der URL-Verkürzung sind eine verbesserte Ästhetik, bessere Lesbarkeit, einfachere Weitergabe in sozialen Medien und eine bessere Verfolgung von Klicks und Analysen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.